Συνελήφθη έλληνας σταρ των κράκερ
 Ενημερώσου πρώτα από ΤΑ ΝΕΑ


 7 λεπτά
Ο 18χρονος µε το ψευδώνυµο nsplitter ήταν στόχος της Ιντερπόλ και του FBI µε υψηλή θέση στη λίστα των καταζητούµενων χάκερ για επιθέσεις σε κυβερνητικές ιστοσελίδες στις ΗΠΑ και την Ελλάδα
Για τρία χρόνια ο nsplitter, όπως υπέγραφε τις ιντερνετικές του επιθέσεις, εξελισσόταν σε στόχο της Ιντερπόλ και της Ελληνικής Αστυνοµίας. Ταυτόχρονα έπαιρνε θέση αρκετάψηλά στη λίστα των καταζητούµενων χάκερ και από το FBI για κακόβουλες επιθέσεις σε κυβερνητικές ιστοσελίδες στιςΗΠΑ και την Ελλάδα. Ο 18χρονος Αλέξανδρος πουκρυβόταν πίσω από το ψευδώνυµο nsplitter, συνελήφθη χθες το πρωί στο σπίτι του στον Αγιο ∆ηµήτριο.
Σήµερα µάλιστα αναµένεται το κατηγορητήριο που έχει σχηµατιστεί εις βάρος του από την αµερικανική ∆ικαιοσύνη, ενώ σύµφωνα µε ασφαλείς πληροφορίες οι αµερικανικές Αρχές αναµένεται να ζητήσουν την έκδοση του 18χρονου Ελληνα, που περιγράφεταιως διάνοιατου κυβερνοχώρου, στις ΗΠΑ. Το επόµενο 48ωρο αναµένεται στην Αθήνα το πρώτο επιτελείο του FBI κατευθείαν απότην Ουάσιγκτον, προκειµένου να γνωρίσειαπό κοντά τον 18χρονοΕλληνα. Ταευρήµατα στο «στρατηγείο» του όµως, το σπίτι όπου έµενε µε τη µητέρα του, στον Αγιο ∆ηµήτριο, έχουν κινητοποιήσει και την Αντιτροµοκρατική Υπηρεσία, καθώςπροέκυψε ενεργή συµµετοχήτου στον αντιεξουσιαστικό χώρο,αλλά και στοιχεία που πιθανόννα τον συνδέουν µε εγχώρια τροµοκρατική οργάνωση. Το «σπάσιµο» της ιστοσελίδας της Ιντερπόλ τον Φεβρουάριο του 2008 – όταν ήταν 15 χρονών –ήταν το πρώτο χτύπηµα του nsplitter που τον έκανεγνωστό στηνκοινωνία των «cracker», όπως αποκαλούνται οι χάκερ που προκαλούν«καταστροφές». Οι επιθέσεις του στην ιστοσελίδατης NSA,του FBI και τουαµερικανικού Πενταγώνου από τον Φεβρουάριο του 2009 και ύστερα µετέτρεψαν τον 18χρονο σε αστέρι της κοινωνίας των χάκερ και εχθρό για τις αµερικανικές Υπηρεσίες Ασφαλείας.
Με το Τµήµα ∆ίωξης Ηλεκτρονικού Εγκλήµατος έπαιζε το παιχνίδι της γάτας µε το ποντίκι από το 2008, ότανκαι καταγγέλθηκαν οι πρώτες κλοπές προσωπικών δεδοµένων από χρήστες πιστωτικών καρτών. «Ηταν ένασυνεχές κυνηγητό µε έναν πολύ χαρισµατικό χάκερ. Οτανδιαπιστώσαµετην ηλικία του εκπλαγήκαµε κι εµείς από τις γνώσεις του», παραδέχεται στα «ΝΕΑ»ανώτερος αξιωµατικόςτης ΕΛ.ΑΣ. που µετείχε στην επιχείρηση εντοπισµού και σύλληψής του.
Το «στρατηγείο» του βρισκόταν σε διαµέρισµα στον Αγιο ∆ηµήτριο. Από εκεί χειριζόταν καθηµερινά ένα χαρτοφυλάκιο 48 εισηγµένων εταιρειών στο Ελληνικό Χρηµατιστήριο. Η ΕπιτροπήΚαταπολέµησης Νοµιµοποίησης Εισόδων από Εγκληµατικές ∆ραστηριότητες και Χρηµατοδότησηςθα αναλάβει να εντοπίσει σε συνεργασία µε τις αντίστοιχες Αρχές άλλων χωρών τις υπόλοιπες οικονοµικές δραστηριότητες του 18χρονου, που έκοψαν την ανάσα των αστυνοµικών όταν χθες το πρωίτον συνέλαβανστον Αγιο ∆ηµήτριο.
Από την έρευνα προέκυψαν ενεργή συµµετοχή του στον αντιεξουσιαστικό χώρο και στοιχεία πιθανής σύνδεσης µε εγχώρια τροµοκρατική οργάνωση
«Υπολογίζουµε πως µόνο από τα στοιχεία πουείχε υποκλέψει από κατόχους πιστωτικών καρτών είχε κερδίσει περισσότερα από 500.000
ευρώ», λέει στα «ΝΕΑ» αξιωµατικός της Ασφάλειας Αττικής. Οι αστυνοµικοί µέσα σε ειδική κρύπτη, που είχε διαµορφώσει στο εσωτερικό ενός βιβλίου, βρήκαν 7.850 ευρώ και 300 δολάρια. Προς είσπραξη βρέθηκαν επιταγές 20.000 ευρώ από τράπεζες του εξωτερικού, ενώ εντοπίστηκαν και 130 πιστωτικές κάρτες, τις οποίες ο νεαρός κατηγορούµενος χρησιµοποιούσε µε διαφορετικά στοιχεία κάθε φορά.
«Είχε καταφέρεινα κατασκευάσει ένα toolbar, το οποίο διέθετε δωρεάν σε χρήστες του ∆ιαδικτύου. Μέσω αυτούείχε καταφέρει να κλέψει τα στοιχεία δεκάδων ανύποπτων χρηστών.
«ΚΑΡΙΕΡΑ» ΩΣ ΧΑΚΕΡ. Ο 18χρονος είχε ουσιαστικά εγκαταλείψει το σχολείο απότη στιγµή πουάρχισε την «καριέρα» τουως χάκερ. «Στον υπολογιστή του περνούσε 18 µε 20 ώρες καθηµερινά. Τον τελευταίο µήνα όταν ξεκίνησε η παρακολούθησή τουδεν βγήκε ούτε µία φοράαπό το σπίτι του», λέει στα «ΝΕΑ» αστυνοµικός πουσυµµετείχε στην επιχείρησησύλληψής του. «Τι να το κάνω το σχολείο. Εγώ όλους αυτούς του Πολυτεχνείου τούςέχω για πλάκα», είπε στους αστυνοµικούς της ∆ίωξης Ηλεκτρονικού Εγκλήµατος στα κρατητήρια τηςΓΑ∆Α όπουκρατείται µέχρις ότου αποφασιστεί η προφυλάκισή του ή όχι. Το µόνο που ζήτησε ήτανένας υπολογιστής, καθώς είχε αρχίσει να νιώθει την έλλειψή του, όπωςείπε στους αστυνοµικούς.
Η µητέρα του ήταν η µοναδική που έβγαινε από τοδιαµέρισµα γιανα κάνει τα απαραίτητα ψώνια. Η ίδια δήλωσε άγνοια γιατη δραστηριότητα του γιουτης, παραδέχθηκε, ωστόσο, ότι της έδινε χρήµατα. Πριν από 2 µήνες ο 18χρονος έκανε το µοιραίο λάθος και άφησε ένα ηλεκτρονικό ίχνος που αντιστοιχούσε στον προσωπικό υπολογιστή του και στη σύνδεση Internet που διατηρούσε στο σπίτι του. «Το σύστηµα τον πέταξε έξω από µια σύνδεση proxy που είχε και για λίγο µας φανερώθηκε. Αυτό το διάστηµα ήταν αρκετό γιανα τον εντοπίσουµε», λέει αξιωµατικόςτης ΕΛ.ΑΣ.
«Το έκανα για τα λεφτά. Μου άρεσε να έχω πολλά λεφτά», ήταν σύµφωνα µετους αστυνοµικούς που τον εξέτασαν η εξήγηση που έδωσε για τηδράση του. Στα δύο του µπράτσα είχε κάνει τατουάζτης ίδιας φράσης γραµµένης στα αραβικά και τα εβραϊκά. «Ο καπιταλισµός είναι ευκαιρία και η ευκαιρία ελευθερία…».
Η ΑΝΤΙΤΡΟΜΟΚΡΑΤΙΚΗ. Ο αυτοσχέδιος εκρηκτικός µηχανισµός που βρέθηκε στο σπίτι του 18χρονου, η αντιασφυξιογόνα µάσκα, τα δύο αεροβόλα πιστόλια, αλλά κυρίως ένα κλεµµένο δελτίοταυτότητας και η δυνατότητά τουνα βγάζει πιστωτικές κάρτες σε όποιο όνοµα ήθελε,κίνησαν τοενδιαφέρον της Αντιτροµοκρατικής.Πιστωτικές κάρτες και πολλά πλαστά δελτία ταυτότητας βρέθηκαν πρόσφατα στα χέρια µελών της οργάνωσης Συνωµοσία των Πυρήνων της Φωτιάς, ενώ σύµφωνα µε αστυνοµικές πηγές ο 18χρονος είχεαναπτύξει αρκετές σχέσειςστον αντιεξουσιαστικό χώρο.
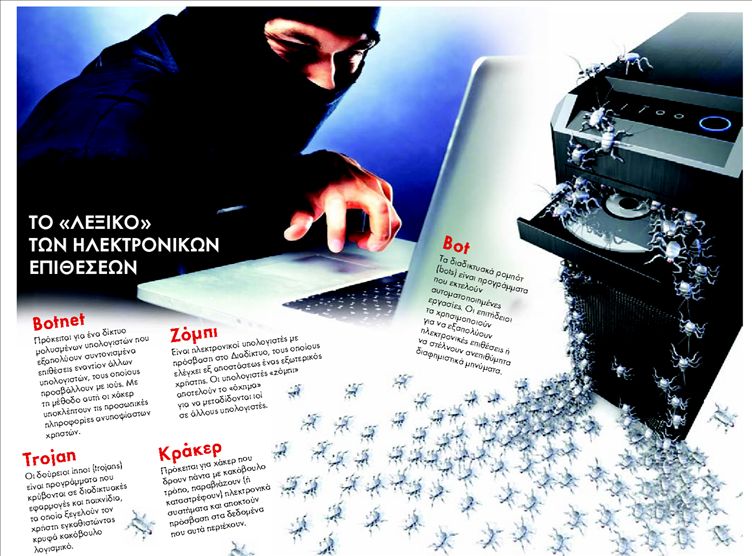
Τι πρέπει να κάνετε για να θωρακίσετε τη συσκευή σας

ΧΡΗΣΙΜΟΠΟΙΕΙΤΕ πάντα τις τρέχουσες εκδόσειςστο πρόγραµµα πλοήγησης (browser), κατεβάζοντας όλες τις τελευταίες ενηµερώσεις λογισµικού. Ενεργοποιήστε την επιλογή των αυτόµατων ενηµερώσεων από το µενού ρυθµίσεωντου browser.
Εγκαταστήστε ένα αξιόπιστο πρόγραµµ απροστασίας απόιούς (antivirus) και φροντίστε να είναι πάντα ενηµερωµένο µε τις τελευταίες εκδόσειςασφάλειας. ∆εκάδες γνωστά προγράµµατα προστασίας είναι διαθέσιµα δωρεάν στο ∆ιαδίκτυο (π.χ. Αvast, ΑVG, Κaspersky, ΝΟD, Νorton, Ρandaκ.λπ.).
Εχετε πάντα ενεργό το Τείχος Προστασίας (Firewall) του υπολογιστή σας. Αυτή η λειτουργία µπλοκάρει αυτόµατα τα δεδοµένα που προσπαθούν να αποκτήσουν πρόσβαση στον υπολογιστή χωρίς άδεια, αποτρέποντας έτσι τις κακόβουλες επιθέσεις.
ΜΗΝ ΚΑΤΕΒΑΖΕΤΕ ποτέ αρχεία που προέρχονται από άγνωστεςή αναξιόπιστες πηγές. Προτού κάνετε downloading σιγουρευτείτεότι η πηγή προέλευσης είναιγνωστή.
– Μην ανοίγετε ποτέ συνηµµένα µηνύµατα ηλεκτρονικού ταχυδροµείου ή µηνύµατα από κινητό τηλέφωνο εάν δεν γνωρίζετετι ακριβώς περιέχουν.
ΚΡΑΤΗΣΤΕ ΜΥΣΤΙΚΟ τον κωδικό πρόσβασης που χρησιµοποιείτε στο e-mail σας και αλλάζετέ τοντακτικά (κάθε 1-2 µήνες).
Προσοχή σε smartphones µε πρόσβαση στο Ιντερνετ
ΡΕΠΟΡΤΑΖ: ΓΙΑΝΝΗΣ ΑΝ∆ΡΙΤΣΟΠΟΥΛΟΣ

Ιδιαίτερα «δηµοφιλείς» έχουνγίνει οι επιθέσεις στα κοινωνικά δίκτυα και στα «έξυπνα» κινητά τηλέφωνα.
Σύµφωνα µε έρευνα της εταιρείας λογισµικού ασφαλείας McAfee, τα κρούσµατα malware σεφορητές συσκευέςαυξήθηκανκατά 46% το 2010σε σχέσηµε τηνπροηγούµενη χρονιά.
ΠΩΣ ΘΑ ΚΑΤΑΛΑΒΕΤΕ εάν η συσκευή σας έχει µολυνθεί;
Εάν ουπολογιστής ή το κινητό σας τηλέφωνό σας παρουσιάζει τελευταία«ασυνήθιστη»συµπεριφορά («κολλάει» συνεχώς, η ταχύτητα λειτουργίας του είναι µειωµένη, εµφανίζει περίεργα µηνύµατα κ.λπ.),το πιθανότερο είναι να έχει µολυνθεί από κάποιον ιό.
Συνεργασία µε τις µυστικές υπηρεσίες
Ο κόσµος των χάκερ έχει υποστεί τόσο µεγάλη διείσδυση από τις µυστικές υπηρεσίες των ΗΠΑ ώστε πλέον υπολογίζεται ότι τουλάχιστον ένας στους τέσσερις χάκερ καρφώνει µυστικά στο FBI και στις άλλες ανάλογες κρατικές οργανώσεις τους υπόλοιπους, σύµφωνα µε έρευνα που πραγµατοποίησε η βρετανική εφηµερίδα «Guardian». Οι µονάδες αστυνόµευσης του κυβερνοχώρου φέρεταινα έχουν σηµειώσει µεγάλη επιτυχία στο να εξαναγκάζουν «διαδικτυακούς εγκληµατίες» να συνεργάζονται µε τις έρευνές τους απειλώντας τους µε βαριές ποινές κάθειρξης. Ετσι έχουν δηµιουργήσει έναν στρατό πληροφοριοδοτών χάκερ. Σε ορισµένες περιπτώσεις δηµοφιλή παράνοµα φόρουµ που χρησιµοποιούνται από τους χάκερ ως σηµείο αγοράς και πώλησης κλεµµένων ταυτοτήτων καιαριθµών πιστωτικών καρτώνέχουν δηµιουργηθεί από χάκερ που λειτουργούν ως «κατάσκοποι» του FBI για να προσελκύουν το ενδιαφέρον των… συναδέλφων τους. Σε άλλες περιπτώσεις, µυστικοί πράκτορες του FBI εµφανίζονται ως χάκερ, αναλαµβάνουν την ευθύνη ενός τέτοιου φόρουµ και χρησιµοποιούν τις πληροφορίες που εξασφαλίζουν για να στείλουν δεκάδες ανθρώπους στη φυλακή. «Υπάρχουν εκατοντάδες χάκερ που τους έχουν καρφώσει συνάδελφοί τους», λέει ο Τζον Γιάνγκ που έχει την ιστοσελίδα Cryptome, στην οποία στέλνουν διάφοροι απόρρητα έγγραφα – σαν το Wikileaks.
 Google news