ΗΠΑ: xάκερ χτύπησαν εταιρεία κρέατος και ζητούν λύτρα
Η κυβερνοεπίθεση προκάλεσε σημαντικά προβλήματα {LF}στην τροφοδοσία {LF}της αμερικανικής αγοράς, εγείροντας ερωτήματα {LF}για την ασφάλεια σημαντικών υποδομών
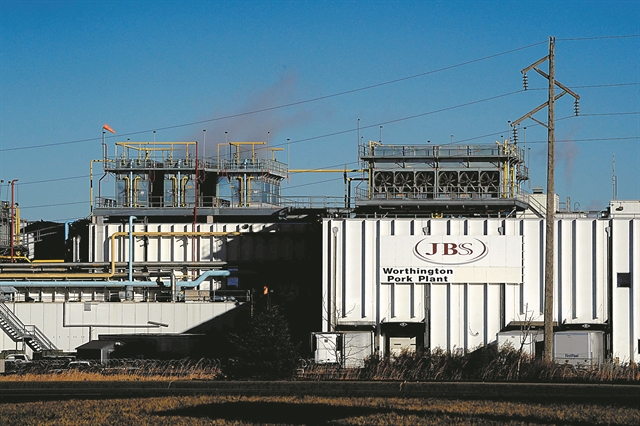
Η εταιρεία JBS αναγκάστηκε να κλείσει όλες τις εγκαταστάσεις επεξεργασίας βοδινού στις ΗΠΑ, που αναλογούν στο 25% της τροφοδοσίας όλης της συγκεκριμένης αγοράς
 Ενημερώσου πρώτα από ΤΑ ΝΕΑ


 3 λεπτά
Νέα κυβερνοεπίθεση, αυτή τη φορά στη μεγαλύτερη εταιρεία παραγωγής κρέατος στον κόσμο, προκάλεσε σημαντικά προβλήματα στην τροφοδοσία της αμερικανικής κυρίως αγοράς και εγείρει νέα ερωτήματα για την ασφάλεια σημαντικών υποδομών, όπως είναι η ασφάλεια των τροφίμων και της ενέργειας, από τους χάκερ.
Η βραζιλιάνικη εταιρεία JBS αναγκάστηκε να κλείσει όλες τις εγκαταστάσεις επεξεργασίας βοδινού στις ΗΠΑ, που αναλογούν στο 25% της τροφοδοσίας όλης της συγκεκριμένης αγοράς. Αυτό κατέστη αναγκαίο μετά την κυβερνοεπίθεση που προκάλεσε προβλήματα στη λειτουργία της.
Η επίθεση αύξησε κι άλλο τις ήδη μεγάλες πιέσεις στην εφοδιαστική αλυσίδα που έχει προκαλέσει η πανδημία με ελλείψεις σε προσωπικό και υψηλό μεταφορικό κόστος. Η JBS ενημέρωσε την αμερικανική κυβέρνηση ότι έπεσε θύμα επίθεσης από χάκερ, που περιλαμβάνει την εγκατάσταση κακόβουλου λογισμικού σε συστήματά της και συνοδεύεται από την απαίτηση για καταβολή λύτρων προκειμένου αυτά να ξεκλειδώσουν (ransomware). Η επίθεση πιθανότατα προήλθε από ομάδες κυβερνοεγκληματιών στη Ρωσία, όπως έγινε και πρόσφατα με άλλες περιπτώσεις, ανέφεραν αμερικανικά μέσα ενημέρωσης.
ΣΤΟΝ ΑΓΩΓΟ. Στις αρχές Μαΐου χάκερ είχαν επιτεθεί στην εταιρεία διαχείρισης του κύριου αγωγού που τροφοδοτεί με καύσιμα όλη των Ανατολική Ακτή των ΗΠΑ, αναγκάζοντας τη διαχειρίστρια εταιρεία Colonial Pipeline να διακόψει τη λειτουργία του. Ηταν μία από τις μεγαλύτερες υποθέσεις επίθεσης που έχουν καταγραφεί ποτέ από χάκερ, οι οποίοι ζήτησαν λύτρα για να ξεκλειδώσουν συστήματα της εταιρείας τα οποία κατόρθωσαν να κρυπτογραφήσουν. Η εταιρεία μάλιστα φέρεται ότι κατέβαλε περίπου 5 εκατ. δολάρια στους χάκερ.
Η Colonial είναι υπεύθυνη για τη λειτουργία του αγωγού με συνολικό μήκος 8.900 χιλιόμετρα, που μεταφέρει καύσιμα από τα διυλιστήρια όλου του Κόλπου του Μεξικού προς τη μητροπολιτική Νέα Υόρκη. Μέσω του αγωγού αυτού μεταφέρεται σχεδόν το 50% των καυσίμων που καταναλώνονται στην Ανατολική Ακτή των ΗΠΑ. Συνολικά από τον αγωγό μεταφέρονται κάθε μέρα 2,5 εκατ. βαρέλια αμόλυβδης και άλλων καυσίμων. Οι χάκερ πιστεύεται ότι είχαν έδρα τη Ρωσία.
Επίσης στα τέλη του 2020 χάκερ εισήγαγαν κακόβουλο κώδικα στο δίκτυο της SolarWinds Corp, εταιρείας ανάπτυξης λογισμικού (software) στο Τέξας, σύμφωνα με στοιχεία από τη Microsoft και κρατικές αμερικανικές υπηρεσίες. Τότε είχε αποκαλυφθεί ότι οι φερόμενοι ως ρώσοι χάκερ είχαν αποκτήσει πρόσβαση σε μηνύματα ηλεκτρονικού ταχυδρομείου των υπουργείων Οικονομικών και Εμπορίου των ΗΠΑ.
Από την επίθεση στην JBS επηρεάστηκε η παραγωγή κρέατος και στην Αυστραλία αλλά και στον Καναδά. Δεν είναι ξεκάθαρη ακόμη η έκταση της επίθεσης και η ίδια η εταιρεία συνεργάζεται με τις Αρχές, αλλά είναι φειδωλή στα στοιχεία που δίνει. Ο Λευκός Οίκος παρείχε βοήθεια στην JBS αμέσως μόλις η εταιρεία ενημέρωσε σχετικά για την επίθεση. Η JBS αναγκάζεται τώρα να μειώσει σημαντικά τις συναλλαγές με πελάτες και προμηθευτές, προκαλώντας ανησυχία στην αγορά τροφίμων για τη συνέχεια.
Η JBS διαθέτει εγκαταστάσεις σε 20 χώρες. Οι ΗΠΑ αντιπροσωπεύουν περίπου το ήμισυ των συνολικών εσόδων της εταιρείας, ενώ η Αυστραλία και η Νέα Ζηλανδία αντιπροσωπεύουν το 4% των εσόδων και ο Καναδάς αντιστοιχεί στο 3%, σύμφωνα με τα διαθέσιμα στοιχεία. Οι μονάδες παραγωγής της Βραζιλίας λειτουργούν κανονικά, δήλωσε εκπρόσωπος της JBS. Η εταιρεία αναφέρει επίσης ότι οι εφεδρικοί διακομιστές (σέρβερ) δεν επηρεάστηκαν από την επίθεση των χάκερ και πως οι ειδικοί της εργάζονται για την αποκατάσταση συστημάτων το συντομότερο δυνατό. Η JBS είναι ακόμη η μεγαλύτερη εταιρεία επεξεργασίας κρέατος στην Αυστραλία. Εξάγει από εκεί σε περισσότερες από 50 χώρες και η μονάδα Dinmore είναι το μεγαλύτερο εργοστάσιο βοδινού κρέατος στο νότιο ημισφαίριο.
 Google news