Ηθικοί χάκερ: οι έλληνες διώκτες του κυβερνοεγκλήματος
Τρεις απόφοιτοι του Τμήματος Ασφάλειας Ψηφιακών Συστημάτων του Πανεπιστημίου Πειραιώς και ο καθηγητής Χρήστος Ξενάκης μιλούν στα «ΝΕΑ» για καθημερινή αναμέτρηση με τη σκοτεινή πλευρά του Διαδικτύου
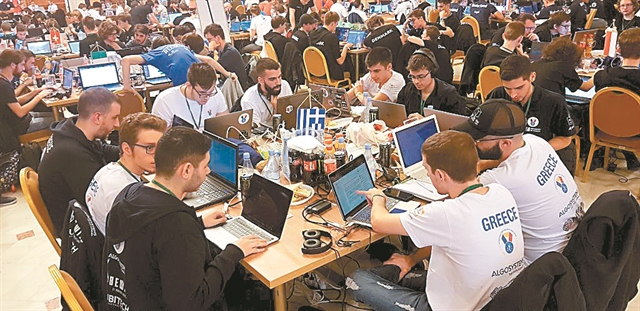
Μέχρι το 2023 θα δημιουργηθούν 6 εκατ. θέσεις κυβερνοασφάλειας παγκοσμίως και εξ αυτών 2 εκατ. δεν θα καλυφθούν. Είναι ένας χώρος που αναπτύσσεται και υπάρχει μεγάλη ανάγκη για στελέχη στην αγορά εργασίας, σύμφωνα με τον καθηγητή Χρήστο Ξενάκη
 Ενημερώσου πρώτα από ΤΑ ΝΕΑ


 6 λεπτά
Σε γκάλοπ το 1995 οι νέοι απαντούσαν ότι γνωρίζουν για το «Δίκτυο», αλλά δεν έχουν μπει ακόμα να το εξερευνήσουν. Σχεδόν τρεις δεκαετίες αργότερα, το Δίκτυο είναι η ζωή μας αφού κάθε πτυχή της έχει μετατραπεί σε πίξελ: εργασία, εκπαίδευση, ψυχαγωγία, συναλλαγές, επικοινωνία, υγεία, ακόμα και η παραβατικότητα μετακόμισε από τον φυσικό κόσμο στον ψηφιακό. Στη νέα εποχή κι ενώ η πανδημία οδηγεί με ταχύτητα φωτός στον πλήρη ψηφιακό μετασχηματισμό, προστάτες του πολίτη δεν θα είναι πια οι παραδοσιακοί αστυνομικοί αλλά όσοι έχουν τα «όπλα» να τα βάλουν με τους κακούς του Διαδικτύου, τους κυβερνοεγκληματίες. Για τις ψηφιακές μάχες που δίνουν καθημερινά στα χαρακώματα της σκοτεινής πλευράς του Ιντερνετ μιλούν στα «ΝΕΑ» τρεις απόφοιτοι του Τμήματος Ασφάλειας Ψηφιακών Συστημάτων του ΠΑΠΕΙ που φόρεσαν το καπέλο του ηθικού χάκερ και ο καθηγητής που τους εμφύσησε τις υπερδυνάμεις για να κρατούν τον κόσμο ασφαλή.
Χρήστος Ξενάκης
Δεν υπάρχει ανεργία, η ζήτηση είναι μεγαλύτερη από την προσφορά
Το ηλεκτρονικό ταχυδρομείο του Χρήστου Ξενάκη πολιορκείται καθημερινά από αιτήσεις μεγάλων εταιρειών που ψάχνουν ικανά στελέχη από το τμήμα του να χειριστούν την ασφάλεια των ψηφιακών τους συστημάτων, το πιο ζωτικό όργανο μιας επιχείρησης. Περίπου 140 αποφοιτούν από το προπτυχιακό και 35 από το μεταπτυχιακό πρόγραμμα, οι οποίοι απορροφώνται άμεσα από εταιρείες σε Ελλάδα και εξωτερικό αλλά και από διεθνείς οργανισμούς, όπως ο ENISA και η Europol. Κάθε χρόνο, στελέχη των Ενόπλων Δυνάμεων αλλά και της Δίωξης του Κυβερνοεγκλήματος, της ΕΛ.ΑΣ. και άλλων δημόσιων φορέων ζητούν να παρακολουθήσουν το πρόγραμμα. «Βλέπουμε πολύ θετικά τις αιτήσεις τους γιατί θεωρούμε ότι εξυπηρετούμε κι έναν εθνικό σκοπό», σχολιάζει ο καθηγητής στα «ΝΕΑ». «Ολα τα μαθήματα ασχολούνται με την κυβερνοασφάλεια, από κρυπτογραφία και νομικά θέματα μέχρι την αξιολόγηση της ασφάλειας συστημάτων από “ηθικούς χάκερ”, που προσλαμβάνουν εταιρείες για να σπάσουν τα συστήματά τους κι εφόσον δεν τα καταφέρουν σημαίνει ότι τα συστήματα είναι σωστά. Δεν υπάρχει ανεργία για τους απόφοιτους, η ζήτηση είναι μεγαλύτερη από την προσφορά. Ο χώρος μας εξελίσσεται με τόσο ραγδαίους ρυθμούς που μπορεί να μάθεις κάτι τώρα και έπειτα από τρία χρόνια να έχει αλλάξει εντελώς. Αυτό που προσπαθώ να περάσω στους φοιτητές είναι ο τρόπος με τον οποίο δουλεύουμε. Οταν είσαι εκεί έξω, θα κληθείς να κάνεις κάτι καινούργιο που δεν θα το έχεις μάθει στο πανεπιστήμιο» λέει ο Χρήστος Ξενάκης που ως αρχηγός της Εθνικής Ομάδας Κυβερνοασφάλειας κάνει ό,τι περνά από το χέρι του για να εμπνεύσει ταλέντα από 15-25 ετών να αξιοποιήσουν τις δεξιότητές τους.
Ο Χρήστος Ξενάκης είναι καθηγητής στο Τμήμα Ψηφιακών Συστημάτων, διευθυντής του μεταπτυχιακού προγράμματος Ασφάλεια Ψηφιακών Συστημάτων, Πανεπιστήμιο Πειραιά, αρχηγός της Εθνικής Ομάδας Κυβερνοασφάλειας
Σταύρος Δημόπουλος
Λύτρα σε bitcoin και ασφαλιστικές αποζημιώσεις σε εκατομμύρια ευρώ
Για να διεισδύσει στην καινούργια αγορά της πραγματογνωμοσύνης για ζημιές που δεν είναι υλικές αλλά αφορούν απώλειες σε πληροφοριακά συστήματα, ο Σταύρος Δημόπουλος το 2019 αναζήτησε την τεχνική κατάρτιση που προσφέρει το μεταπτυχιακό του ΠΑΠΕΙ. Ως ένας πλέον εκ των δύο ιδρυτών της μοναδικής στο αντικείμενό της ελληνικής εταιρείας πραγματογνωμόνων Cyber Risk Adjusters, για ψηφιακά συστήματα, περιγράφει περιστατικά κυβερνοεγκλήματος με λύτρα σε bitcoin και ασφαλιστικές αποζημιώσεις σε εκατομμύρια ευρώ. «Πριν από τρία χρόνια, ταξιδιωτικό πρακτορείο δέχθηκε επίθεση από κακόβουλο λογισμικό αξίωσης λύτρων ransomware. Χρήστης του πρακτορείου δέχθηκε ηλεκτρονικό μήνυμα με σύνδεσμο που κρυπτογράφησε τον σέρβερ του πρακτορείου, με αποτέλεσμα να τον κλειδώσει και οι εξουσιοδοτημένοι χρήστες να έχουν αδυναμία πρόσβασης. Εμφανίστηκε ένα μήνυμα: “Για να σας δώσουμε το κλειδί να ξεκλειδώσετε τον κρυπτογραφημένο σέρβερ θα πρέπει να μου πληρώσετε μισό bitcoin”. Τότε ήταν 15.000 ευρώ. Ο ρόλος μας εντοπίζεται στο να εξακριβώσουμε ότι το περιστατικό είναι υπαρκτό. Στην προκειμένη περίπτωση διαπιστώσαμε ότι υπήρξε επίθεση από ένα τρίτο κακόβουλο μέρος. Είχαμε μικρή διαρροή προσωπικών δεδομένων. Είδαμε ότι η επιχείρηση διέθετε ενημερωμένα και πλήρη αντίγραφα ασφαλείας, τα οποία αξιοποιήθηκαν για να επαναφέρουν τον σέρβερ, και έτσι δεν υποκύψαμε στον εκβιασμό. Με ετήσια ασφάλιστρα 2.500 ευρώ, το πρακτορείο εισέπραξε 90.000 ευρώ: 20.000 η επαναφορά, 10.000 νομικές συμβουλές, 10.000 ψηφιακά πειστήρια και η ανταπόκριση του συμβάντος, 50.000 απώλεια εσόδων για τα τέσσερα 24ωρα που δεν μπορούσε να παρέχει υπηρεσίες. Αν είχαμε και απώλεια προσωπικών δεδομένων, θα είχε ενεργοποιηθεί η πρόσθετη κάλυψη για την ευθύνη έναντι τρίτων και θα μιλούσαμε για ζημιά της τάξης των 5 εκατομμυρίων».
Ο Σταύρος Δημόπουλος είναι πραγματογνώμων FUEDI ELAE MSc InfoSec
Κωνσταντίνος Βαβούσης
Μάχες για υποθέσεις από Αμπου Ντάμπι μέχρι Μεξικό
«Στην TRUST IT καλύπτουμε όλο το φάσμα της ασφάλειας ακόμα και σε επίπεδο διαχείρισης διαδικτυακής φήμης. Προσφέρουμε υπηρεσίες σε VIP άτομα που έχουν ανάγκη για ασφαλείς επικοινωνίες. Σε περιπτώσεις ransomware, έρχεσαι σε άμεση επαφή με πραγματικούς κυβερνοεγκληματίες. Πετυχημένη λύση υπόθεσης είναι όταν δεν δίνεις τα χρήματα. Η συζήτηση με τους χάκερ γίνεται είτε μέσω chat στο tor, την είσοδο για το darknet, είτε με e-mail, όπως το tutanota. Υπάρχει ολόκληρη μεθοδολογία για να καταφέρεις να μη δώσεις το ποσό», εξηγεί ο Κωνσταντίνος Βαβούσης που όταν δεν δίνει μάχες για υποθέσεις από Αμπου Ντάμπι μέχρι Μεξικό, φροντίζει να ενημερώνει για τους ψηφιακούς κινδύνους μέσω του secnews.gr, ενός ιστοτόπου με υψηλή επισκεψιμότητα παγκοσμίως (USA RANK 253) που έστησε το 2010. «Τεχνολογίες και λύσεις ασφάλειας υπάρχουν, το θέμα είναι τι διάθεση έχει ο καθένας να αφιερώσει λίγο παραπάνω χρόνο για να ασχοληθεί. Στο secnews, το πιο σημαντικό για μας ήταν η ενημέρωση. Ωραία τα συστήματα ασφάλειας, αλλά ο χρήστης ξέρει; Ο CEO ξέρει ότι πρέπει να ασφαλίσει τον εαυτό του και τα δεδομένα του; Ή είναι ο άνθρωπος που θα πει πρώτος “ωραίες οι πολιτικές ασφάλειας, αλλά εμένα εξαιρέστε με γιατί θέλω να μπαίνω στο Facebook από τον εταιρικό μου υπολογιστή”; Αυτή είναι η αντιμετώπιση όλων και είναι λογικό γιατί δεν μάθαμε να αντιμετωπίζουμε την ασφάλεια σωστά. Αυτό το νόημα έχει η ενημέρωση. Με την Εθνική Ομάδα Κυβερνοασφάλειας προσπαθούμε να μπούμε στα σχολεία. Να φτιάξουμε έναν οδηγό να ευαισθητοποιεί για τέτοιου είδους θέματα. Μας αφορά όλους άμεσα. Πρέπει να είμαστε σε θέση να επενδύσουμε στην ασφάλεια. Είναι προς όφελός μας».
Ο Κωνσταντίνος Βαβούσης είναι σύμβουλος Ασφάλειας IT, συνέταιρος στην TRUST IT, μάνατζερ Εθνικής Ομάδας Κυβερνοασφάλειας
Χριστίνα Σκουλούδη
Στην Αθήνα ο επόμενος διεθνής διαγωνισμός κυβερνοασφάλειας
«Ο ENISA δημιουργήθηκε για να ενδυναμώσει τη δυνατότητα της Ευρωπαϊκής Ενωσης, των κρατών – μελών και της επαγγελματικής κοινότητας να αποφεύγουν, να διευθύνουν και να ανταποκρίνονται σε προβλήματα που αφορούν την κυβερνοασφάλεια. Δικός μου ρόλος είναι να παρέχω συμβουλευτική βοήθεια στην ΕΕ και στα κράτη – μέλη σε θέματα που άπτονται της ψηφιακής ασφάλειας», αναφέρει η Χριστίνα Σκουλούδη που εργάζεται παράλληλα για τον ευρωπαϊκό και διεθνή διαγωνισμό κυβερνοασφάλειας, μια δημοφιλή πρωτοβουλία του ENISA, όπου νεαρά ταλέντα από όλη την Ευρώπη, οργανωμένα σε εθνικές ομάδες, συγκεντρώνονται κάθε χρόνο σε διαφορετική τοποθεσία με σκοπό να γνωριστούν, να συνεργαστούν και να συναγωνιστούν για την πρώτη θέση στο χάκινγκ. Φέτος, στις αρχές Δεκεμβρίου, ο διεθνής διαγωνισμός θα διεξαχθεί για πρώτη φορά στην Αθήνα.
Η Χριστίνα Σκουλούδη είναι αξιωματικός κυβερνοασφάλειας στον ENISA

 Google news