ΗΠΑ: χάκερ χτύπησαν {LF}το υπουργείο Οικονομικών
Απέκτησαν πρόσβαση σε λογαριασμούς ηλεκτρονικού ταχυδρομείου δεκάδων στελεχών, μερικά από τα οποία είναι από τα πλέον υψηλόβαθμα
Ο υπουργός Οικονομικών Στίβεν Μνουτσίν επιβεβαίωσε προσωπικά ότι το υπουργείο του έπεσε θύμα χάκερ
 Ενημερώσου πρώτα από ΤΑ ΝΕΑ


 3 λεπτά
Αυξάνεται συνεχώς η λίστα των κρατικών φορέων και υπουργείων, θεσμών και υψηλόβαθμων προσώπων που έπεσαν θύμα από την πρόσφατη επίθεση χάκερ σε κυβερνητικούς οργανισμούς των ΗΠΑ, η οποία θεωρείται η μεγαλύτερη στην ιστορία της χώρας.
Νέα στοιχεία που έρχονται συνεχώς στο φως της δημοσιότητας δείχνουν ότι η μαζική εκστρατεία χάκινγκ είχε μεταξύ άλλων ως στόχο και το αμερικανικό υπουργείο Οικονομικών. Εκεί οι χάκερ φέρεται ότι απέκτησαν πρόσβαση σε λογαριασμούς ηλεκτρονικού ταχυδρομείου δεκάδων στελεχών, μερικά από τα οποία είναι από τα πλέον υψηλόβαθμα του συγκεκριμένου υπουργείου, τα οποία όμως δεν κατονομάζονται.
Οπως αποκάλυψε ο γερουσιαστής Ρον Ουάιντεν, το υπουργείο Οικονομικών υπέστη «σοβαρή παραβίαση η οποία ξεκίνησε από τον Ιούλιο» από τους χάκερ. Σύμφωνα με τον ίδιο, η Microsoft ενημέρωσε τις αρμόδιες κρατικές Αρχές ότι δεκάδες λογαριασμοί ηλεκτρονικού ταχυδρομείου έχουν πέσει θύμα της συγκεκριμένης επίθεσης. Ο γερουσιαστής αποκάλυψε επίσης ότι οι χάκερ κατάφεραν να αποκτήσουν πρόσβαση ακόμη και σε πολύ υψηλόβαθμους τομείς του συγκεκριμένου υπουργείου.
Προς το παρόν δεν έχει γίνει ακόμη γνωστό ποιες πληροφορίες έπεσαν στα χέρια των χάκερ, καθώς οι έρευνες συνεχίζονται τόσο στο υπουργείο Οικονομικών όσο και σε άλλους κρατικούς και ιδιωτικούς φορείς. Οι αμερικανικές Αρχές και το υπουργείο Οικονομικών συγκεκριμένα θεωρούν ότι δεν έχουν υποκλαπεί φορολογικά στοιχεία πολιτών ούτε υπήρξε πρόσβαση στα συστήματα της Εφορίας (IRS). Πρόκειται όμως για μεγάλη κυβερνοεπίθεση η οποία εκτιμάται ότι έχει προέλθει από άλλο κράτος, και διήρκεσε πολλούς μήνες μέχρι να γίνει αντιληπτή.
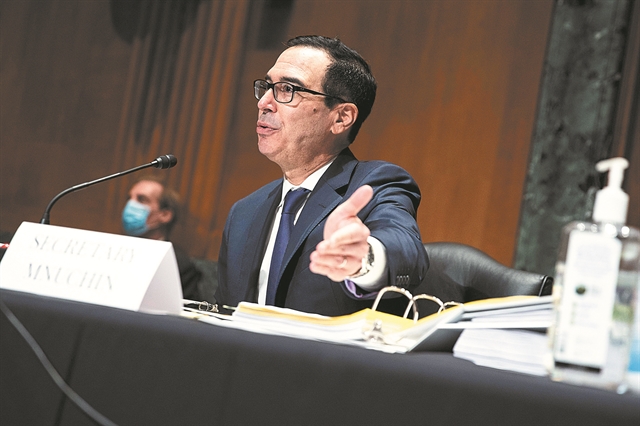
Ο υπουργός Οικονομικών Στίβεν Μνουτσίν επιβεβαίωσε προσωπικά ότι το υπουργείο του έπεσε θύμα χάκερ, αν και υποστήριξε ότι υπήρξε πρόσβαση των χάκερ μόνο σε μη απόρρητα συστήματα. Ο γερουσιαστής Ουάιντεν από την πλευρά του ανέφερε επίσης ότι πίσω από την επίθεση φαίνεται να είναι η Ρωσία, αλλά δεν θέλησε να δώσει άλλες πληροφορίες για το θέμα καθώς οι έρευνες συνεχίζονται. Ο υπουργός Εξωτερικών Μάικ Πομπέο έχει πει ανοικτά από την Παρασκευή ότι η Ρωσία ήταν πίσω από την κυβερνοεπίθεση. Η Μόσχα από την πλευρά της αρνείται οποιαδήποτε ανάμειξη στην υπόθεση.
Οι χάκερ πιστεύεται ότι κατάφεραν να αποκτήσουν πρόσβαση σε αμερικανικά συστήματα αφού πρώτα εισήγαγαν κακόβουλο κώδικα στο δίκτυο της SolarWinds Corp, εταιρείας ανάπτυξης λογισμικού (software) στο Τέξας, σύμφωνα με στοιχεία που έδωσαν στη δημοσιότητα η Microsoft και κρατικές αμερικανικές υπηρεσίες.
Το κόλπο που έκαναν οι χάκερ ήταν ότι μόλυναν με κακόβουλο λογισμικό software το οποίο κρατικοί και άλλοι φορείς έπρεπε να κατεβάσουν στο πλαίσιο τακτικής αναβάθμισης των ηλεκτρονικών τους συστημάτων. Υπολογίζεται ότι έως 18.000 πελάτες της SolarWinds έλαβαν μολυσμένη με κακόβουλο λογισμικό ενημέρωση software, αν και ο αριθμός όσων τελικά μολύνθηκαν ήταν πολύ μικρότερος και υπολογίζεται περίπου σε πενήντα.
Η ειδική Αμερικανική Υπηρεσία Κυβερνοασφάλειας και Υποδομών (U.S. Cybersecurity and Infrastructure Security Agency), πάντως, προειδοποίησε ότι το λογισμικό της SolarWinds δεν ήταν το μόνο όχημα που χρησιμοποιήθηκε στις επιθέσεις και ότι η ίδια ομάδα των χάκερ είχε πιθανώς χρησιμοποιήσει άλλες μεθόδους για την εμφύτευση κακόβουλου λογισμικού σε οργανισμούς και εταιρείες.
Καθώς η υπόθεση αυτή φαίνεται ότι ξεκίνησε πριν από πολλούς μήνες, θα χρειαστεί ακόμη καιρός για να διαπιστωθεί το εύρος του χάκινγκ, ποιοι κρατικοί και άλλοι φορείς επηρεάστηκαν και τι είδους στοιχεία έπεσαν στα χέρια των χάκερ.
Θύμα των χάκερ έχουν πέσει ακόμη τα υπουργεία Εμπορίου και Ενέργειας των ΗΠΑ, ενώ πολλοί άλλοι κρατικοί φορείς ακόμη εξετάζουν την κατάσταση. Η Microsoft, που ήταν και αυτή θύμα της επίθεσης, ανακοίνωσε ότι έχει ξεχωρίσει περισσότερους από 40 πελάτες της οι οποίοι στοχοποιήθηκαν συγκεκριμένα από τους χάκερ. Πολλοί από τους πελάτες αυτούς είναι εταιρείες πληροφορικής και κυβερνοασφάλειας.

 Google news