Τα έξυπνα κινητά στο έλεος των χάκερ
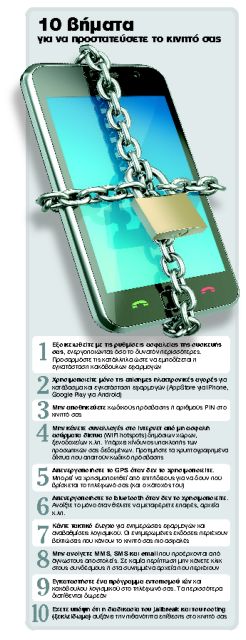
Στο έλεος των χάκερ βρίσκονται οι χρήστες smartphones που δεν λαμβάνουν τα απαραίτητα μέτρα ασφαλείας προκειμένου να θωρακίσουν τη συσκευή τους απέναντι στους ηλεκτρονικούς κινδύνους. Τον τελευταίο χρόνο οι κυβερνοεπιθέσεις στα έξυπνα κινητά τηλέφωνα έχουν εκτοξευθεί κατακόρυφα.
 Ενημερώσου πρώτα από ΤΑ ΝΕΑ


 4 λεπτά
Από τη στιγμή που ο ιός μολύνει το κινητό, οι κυβερνοεγκληματίες αποκτούν πρόσβαση στα δεδομένα του χρήστη (μηνύματα, επαφές, κωδικοί πρόσβασης κ.ά.) και, σε ορισμένες περιπτώσεις, στον τραπεζικό του λογαριασμό.
Ο πιο γνωστός δούρειος ίππος αυτού του είδους είναι ο ZitMo (στα ελληνικά αποδίδεται ως «Ο Δίας στο Κινητό»), ο οποίος παραβιάζει την ηλεκτρονική επικοινωνία του πελάτη με την τράπεζά του, υποκλέπτει τους κωδικούς χρήσης της υπηρεσίας και αποκτά πρόσβαση στον τραπεζικό του λογαριασμό. Ο επίμαχος ιός προσβάλλει τηλέφωνα Android και BlackBerry.
Στη συνέχεια τους αποστέλλουν email τα οποία δήθεν προέρχονται από την τράπεζα με την οποία συναλλάσσονται, ζητώντας τους να κάνουν κλικ σε έναν σύνδεσμο ή να ανοίξουν ένα συνημμένο αρχείο μέσω του οποίου εγκαθίσταται ο ιός.
Σήκωσαν 36 εκατ. ευρώ με ένα κλικ
Συναγερμός στις υπηρεσίες ασφαλείας των ευρωπαϊκών χρηματοπιστωτικών ιδρυμάτων έχει σημάνει μετά την εξάπλωση ενός νέου ιού με το όνομα Eurograbber (Ευρωάρπαγας), ο οποίος χτυπά ηλεκτρονικούς υπολογιστές και έξυπνα κινητά τηλέφωνα και επιτρέπει σε επιτήδειους να αποκτούν πρόσβαση σε τραπεζικούς λογαριασμούς αποσπώντας μεγάλα χρηματικά ποσά.
Ο Eurograbber επέτρεψε στους χάκερ να κλέψουν 36 εκατ. ευρώ από 30 χρηματοπιστωτικά ιδρύματα σε όλη την Ευρώπη, πλήττοντας περισσότερους από 30.000 πελάτες τους στην Ιταλία, στη Γερμανία, στην Ισπανία και στην Ολλανδία, οι οποίοι κάνουν ηλεκτρονικά τις τραπεζικές τους συναλλαγές (online banking).
Η παράνομη μεταφορά χρημάτων από τους λογαριασμούς των πελατών στους λογαριασμούς των χάκερ αφορούσε ποσά από 500 έως 250.000 ευρώ τη φορά, σύμφωνα με τους «Φαϊνάνσιαλ Τάιμς».
«Τα κινητά που έγιναν στόχοι ήταν κοινά τηλέφωνα. Οι δράστες στοχοποίησαν πολύ γνωστές τράπεζες», δήλωσε ο Ντάρελ Μπάρκεϊ, στέλεχος της εταιρείας λογισμικού ασφαλείας Check Point.
Πρόκειται για τη δεύτερη μεγάλη επίθεση εναντίον τραπεζικών συστημάτων μέσω Διαδικτύου που σημειώνεται εφέτος. Είχε προηγηθεί η επιχείρηση High Roller, κατά την οποία χάκερ κατάφεραν να μεταφέρουν σε άλλους λογαριασμούς τουλάχιστον 60 εκατ. δολάρια από ισάριθμες τράπεζες.
 Google news