Επικίνδυνα e-παιχνίδια με το CΕRΝ
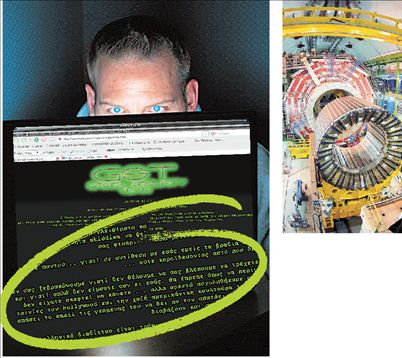
▅ «Δεν σας ξεβρακώνουμε γιατί δεν θέλουμε να σας βλέπουμε να τρέχετε όλοι πανικόβλητοι και γυμνοί ψάχνοντας πώς θα κρυφτείτε», έγραψαν οι Έλληνες χάκερ μετά την εισβολή τους στο σάιτ του CΕRΝ. «Είμαστε παντού... Μη μας ψάξετε... Θα σας βρούμε εμείς» καταλήγει το μήνυμα
 Ενημερώσου πρώτα από ΤΑ ΝΕΑ


 4 λεπτά
Μέχρι και το περίφημο «πείραμα του αιώνα» για το «σωματίδιο του Θεού» έπεσε θύμα του πολέμου μεταξύ των Ελλήνων χάκερ: οι δράστες αφού παρέκαμψαν τα πολύπλοκα συστήματα ασφάλειας των υπολογιστών του CΕRΝ, έγραψαν στην ιστοσελίδα του πειράματος: «Δεν σας ξεβρακώνουμε γιατί δεν θέλουμε να σας βλέπουμε να τρέχετε όλοι πανικόβλητοι και γυμνοί ψάχνοντας το πώς θα κρυφτείτε… Μην μπλέκετε μαζί μας»…
Αν και η επίθεση πραγματοποιήθηκε 4 ώρες αφού άρχισε το «πείραμα του αιώνα» στις 10 Σεπτεμβρίου, η ομάδα χάκερ Greek Security Τeam που παραβίασε τα συστήματα ασφάλειας του site ξεκαθάρισε ότι η συγκεκριμένη ενέργεια «δεν έγινε βάσει κάποιας προσωπικής μας αντιπαράθεσης με την ομάδα διαχείρισης του CΕRΝ, αλλά με βάση τη μεγάλη επισκεψιμότητα που θα αποκτήσει τα επόμενα 24ωρα ο συγκεκριμένος δικτυακός τόπος». Αποτέλεσμα της επίθεσης που εξαπολύθηκε από την Greek Security Τeam ήταν η εμφάνιση μιας νέας ιστοσελίδας στο site, με μήνυμα στο οποίο οι υπεύθυνοι ασφάλειας των υπολογιστών του CΕRΝ χαρακτηρίζονταν «σχολιαρόπαιδα». Επίσης οι δράστες με σχόλια χλεύαζαν άλλες ελληνικές ομάδες χάκερ με τις οποίες βρίσκονται σε ψηφιακό… πόλεμο.
ΑΛΩΣΑΝ ΤΟ ΣΥΣΤΗΜΑ
«Βρέθηκαν μερικά κλικ μακριά από το να πάρουν τον έλεγχο του επιταχυντή», λένε οι υπεύθυνοι ασφάλειας
Επικίνδυνη διείσδυση
Ορισμένοι ειδικοί ασφάλειας δικτύων εξέφρασαν την ανησυχία τους ότι οι χάκερ βρέθηκαν μερικά κλικ μακριά από το να αποκτήσουν τον έλεγχο ενός από τους τέσσερις αισθητήρες του επιταχυντή, του CΜS, όπου και θα πραγματοποιηθεί το πείραμα για την ύπαρξη του «σωματιδίου του Θεού». Πιο συγκεκριμένα, ο αισθητήρας CΜS αποτελείται από υπερσύγχρονα τεχνολογικά συστήματα και μαγνήτη βάρους 12.500 τόνων, του οποίου η αξία υπολογίζεται σε δεκάδες εκατομμύρια ευρώ. Επιπλέον, από μερίδα ειδικών επισημαινόταν ότι οι δράστες μπορεί και να έχουν αποκτήσει πρόσβαση στα δεδομένα των πειραμάτων.
«Πιθανότατα πρόκειται για επίλυση διαφορών μεταξύ διαφορετικών ελληνικών ομάδων χάκερ που ήθελαν να αποδείξουν ποια είναι πιο ικανή και εκμεταλλεύτηκαν το γεγονός ότι τα φώτα της δημοσιότητας ήταν στραμμένα πάνω μας… Δεν πιστεύω ότι πρόκειται για επίθεση εναντίον του CΕRΝ, αλλά για μια μάχη στον πόλεμο που έχει ξεσπάσει ανάμεσα στις ομάδες Greek Security Τeam, 1337 και άλλες, όπως αναφερόταν στο μήνυμα που άφησαν στις ηλεκτρονικές μας σελίδες» λέει στα «ΝΕΑ» η υπεύθυνη ανάπτυξης προγραμμάτων του εξοπλισμού του επιταχυντή και επικεφαλής 30μελούς ομάδας προγραμματιστών του CΕRΝ κ. Ευγενία Χατζηαγγέλη.
Όσο για το ενδεχόμενο οι χάκερ να αποκτήσουν πρόσβαση στα συστήματα που ελέγχουν τα εξαρτήματα του LΗC, οι ειδικοί ασφάλειας του ερευνητικού κέντρου επισήμαναν ότι προστατεύονται από ειδικό δίκτυο ύψιστης ασφάλειας, το οποίο είναι σχεδόν απίθανο να παραβιαστεί. Πάντως, οι Έλληνες δράστες για να αποδείξουν ότι είχαν πρόσβαση σε δεδομένα του συστήματος συμπεριέλαβαν στο μήνυμα που άφησαν μερικά στοιχεία από τη βάση δεδομένων των υπολογιστών του CΕRΝ. Επιπλέον ανέφεραν «Αγαπητοί admins (σ.σ.: διαχειριστές του υπολογιστικού δικτύου) του CΕRΝ, σάς κλείσαμε το σοβαρότατο bug (σ.σ.: σφάλμα προγραμματισμού) που είχε η σελίδα σας…», εννοώντας ότι επί της ουσίας έκαναν καλό στο σύστημα δείχνοντας στους υπευθύνους τις παραλείψεις σε θέματα ασφάλειας. Και το μήνυμα κατέληγε «Μην μας ψάξετε… θα σας βρούμε εμείς… λίαν συντόμως!».
Όπως επισημαίνει στα «ΝΕΑ» η υπεύθυνη ανάπτυξης προγραμμάτων για τον επιταχυντή κ. Ευγενία Χατζηαγγέλη, «ήδη το πρόβλημα έχει αποκατασταθεί και η ασφάλεια του δικτύου έχει ενισχυθεί. Το CΕRΝ διαθέτει ικανότατη ομάδα ειδικών, της οποίας σκοπός είναι να προστατέψει τα σημαντικά συστήματα υπολογιστών από εξωτερικές επιθέσεις χάκερ μέσω Ίντερνετ».
25άχρονοι «αντάρτες» με διδακτορικά
ΣΥΜΦΩΝΑ με πληροφορίες από πηγές που παρακολουθούν στενά τη δράση των χάκερ στην Ελλάδα, η ομάδα Greek Security Τeam απαρτίζεται από πτυχιούχους που κατέχουν διδακτορικά στον τομέα της πληροφορικής, και πως οι ηλικίες τους δεν υπερβαίνουν τα 25 έτη. «Η κόντρα μεταξύ της Greek Security Τeam με τη 2600 και τη 1337 άρχισε πριν από περίπου 6 μήνες» αναφέρουν οι ίδιες πηγές και επισημαίνουν ότι η επίθεση στους υπολογιστές του CΕRΝ ήταν αποτέλεσμα όχι μόνο της μεταξύ τους κόντρας αλλά και με ομάδες από άλλες χώρες. Σε μήνυμα που εμφανίστηκε στην ιστοσελίδα www.
2600.gr, η οποία φέρεται πως ανήκει σε μία από τις «αντίπαλες» ομάδες της Greek Security Τeam που εισέβαλε στο CΕRΝ μέσω του Ίντερνετ, αναφέρεται πως «ο δράστης καταφέρεται κατά του θεσμού του 2600, καθώς και μερικών προσώπων. Επίσης, μας αποκαλύπτει ποιος είναι, τόσο από το στυλ γραφής όσο και από αυτά που λέει».
Ανοικτό πάντως παραμένει το ενδεχόμενο οι υπεύθυνοι του CΕRΝ να ζητήσουν από το Ελληνικό Σώμα Δίωξης Ηλεκτρονικού Εγκλήματος να ερευνήσει την υπόθεση. Σύμφωνα με πληροφορίες αυτό αναμένεται να συμβεί εντός των επόμενων ημερών.
«Δεν γνωρίζουμε ποιοι είναι, αλλά δεν βλέπουμε να έχει γίνει ζημιά. Προφανώς πρόκειται για άτομα που ήθελαν να τονίσουν ότι το CΕRΝ μπορεί να παραβιαστεί» δήλωσε ο εκπρόσωπος του ερευνητικού κέντρου κ. Τζέιμς Γκίλις.
 Google news