
Έξαρση στην e-απάτη
 Ενημερώσου πρώτα από ΤΑ ΝΕΑ


 3 λεπτά
Νέο μπαράζ επιθέσεων, μέσω Ιnternet και σε ΑΤΜ, δέχονται το τελευταίο διάστημα οι πελάτες των τραπεζών, καθώς σπείρες επιτηδείων επιδιώκουν να ψαρέψουν τα προσωπικά τους στοιχεία ή να ξαφρίσουν τους λογαριασμούς καταθέσεων.
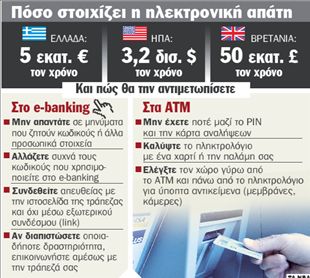
Το «phishing» και το «skimming», όπως ονομάζονται τα δύο είδη απάτης στην ηλεκτρονική τραπεζική και τα ΑΤΜ αντίστοιχα, στοιχίζουν στους ανυποψίαστους 5 εκατ. ευρώ τον χρόνο μόνο στην Ελλάδα, ενώ το τελευταίο διάστημα στα τραπεζικά επιτελεία επικρατεί έντονη ανησυχία, μια και το επίπεδο των επιθέσεων είναι σαφώς υψηλότερο σε σχέση με το παρελθόν. Τόσο έντονο είναι το φαινόμενο, ώστε η Ελληνική Ένωση Τραπεζών εξέδωσε την Τετάρτη ειδική ανακοίνωση δίνοντας συμβουλές ασφαλείας σε όλους τους συναλλασσόμενους μέσω Διαδικτύου.
Οι απάτες
Τις τελευταίες ημέρες μεγάλη ιδιωτική τράπεζα έπεσε θύμα επίθεσης με παραπλανητικά e-mail, τα οποία ζητούσαν από τους πελάτες τους να δώσουν τα στοιχεία πρόσβασης στους τραπεζικούς τους λογαριασμούς. Η πρακτική αυτή- το λεγόμενο phishing ή ψάρεμα- είναι ιδιαίτερα κοινή και σχεδόν όλα τα χρηματοπιστωτικά ιδρύματα έχουν δεχθεί αντίστοιχες επιθέσεις. Αυτήν τη φορά όμως, όπως αναφέρουν τραπεζικά στελέχη, το κείμενο του μηνύματος ήταν ιδιαίτερα προσεγμένο και καλογραμμένο, σε αντίθεση με το παρελθόν, όταν αντίστοιχα μηνύματα γράφονταν σε σπαστά ελληνικά.
Την ίδια στιγμή, αρκετό συχνό είναι το φαινόμενο της κλοπής στοιχείων και από τα ΑΤΜ, όπου οι κακοποιοί έχουν εφεύρει νέες μεθόδους, προκειμένου να παραπλανούν τους πελάτες των τραπεζών, ώστε να τους αποσπούν τις κάρτες και τα ΡΙΝ τους.
Μεταξύ άλλων, εφαρμόζουν τη «μέθοδο των 20 ευρώ»: ρίχνουν στον δρόμο ένα χαρτονόμισμα, ενημερώνουν τον ανυποψίαστο χρήστη του ΑΤΜ ότι του έχουν πέσει τα χρήματα ενώ παράλληλα κλέβουν την κάρτα που χρησιμοποιεί. Σε άλλες περιπτώσεις, προθυμοποιούνται να βοηθήσουν- κυρίως ηλικιωμένους- πελάτες των τραπεζών, κλέβοντας τα προσωπικά τους στοιχεία, ενώ πιο εξελιγμένες σπείρες χρησιμοποιούν ειδικές μεμβράνες ή και μικροκάμερες προκειμένου να υποκλέψουν τους αριθμούς ΡΙΝ των καρτών.
Πώς να προστατευθείτε
Η αντιμετώπιση των κακόβουλων επιθέσεων τόσο στο Ιnternet Βanking όσο και στα ΑΤΜ μπορεί να γίνει εύκολα, αρκεί οι πελάτες των εναλλακτικών δικτύων των τραπεζών να ακολουθήσουν ορισμένους βασικούς κανόνες ασφαλείας. Όπως αναφέρει ο κ. Δημήτρης Παυλάκης, διευθυντής εναλλακτικών δικτύων της Εθνικής Τράπεζας, οι πελάτες των τραπεζών δεν πρέπει να απαντούν σε κανένα e-mail που τους ζητά προσωπικά στοιχεία ή κωδικούς. Επίσης, είναι σημαντικό να μην αποκαλύπτουν ποτέ και σε κανέναν τους προσωπικούς τους κωδικούς, να αγνοούν και να διαγράφουν τα ύποπτα e-mail. Όταν χρησιμοποιούν τις υπηρεσίες e-banking είναι σημαντικό να συνδέονται απευθείας- και όχι μέσω εξωτερικού συνδέσμου (link)στην ιστοσελίδα της τράπεζας. Επιπλέον προστασία προσφέρουν οι συσκευές που δίνουν δεύτερο κωδικό ασφαλείας, τις οποίες διαθέτουν αυτήν τη στιγμή αρκετές τράπεζες.
Όσο για τα ΑΤΜ, είναι σημαντικό όταν πληκτρολογεί τον κωδικό ο πελάτης να καλύπτει τα χέρια του με ένα χαρτί ή την παλάμη του, να ελέγχει τον χώρο γύρω από το μηχάνημα και να μην κρατάει το ΡΙΝ μαζί με την κάρτα του.
ΑΝΗΣΥΧΙΑ ΤΡΑΠΕΖΩΝ
Το τελευταίο διάστημα το επίπεδο των επιθέσεων είναι σαφώς υψηλότερο σε σχέση με το παρελθόν
 Google news













