«Λεία» 150.000 ευρώ την ημέρα από e-απάτες
Συναγερμός για την εκτόξευση κατά 515% που παρουσίασαν {LF}οι ηλεκτρονικές κλοπές από τραπεζικούς λογαριασμούς το 9μηνο του 2021
 Ενημερώσου πρώτα από ΤΑ ΝΕΑ


 4 λεπτά
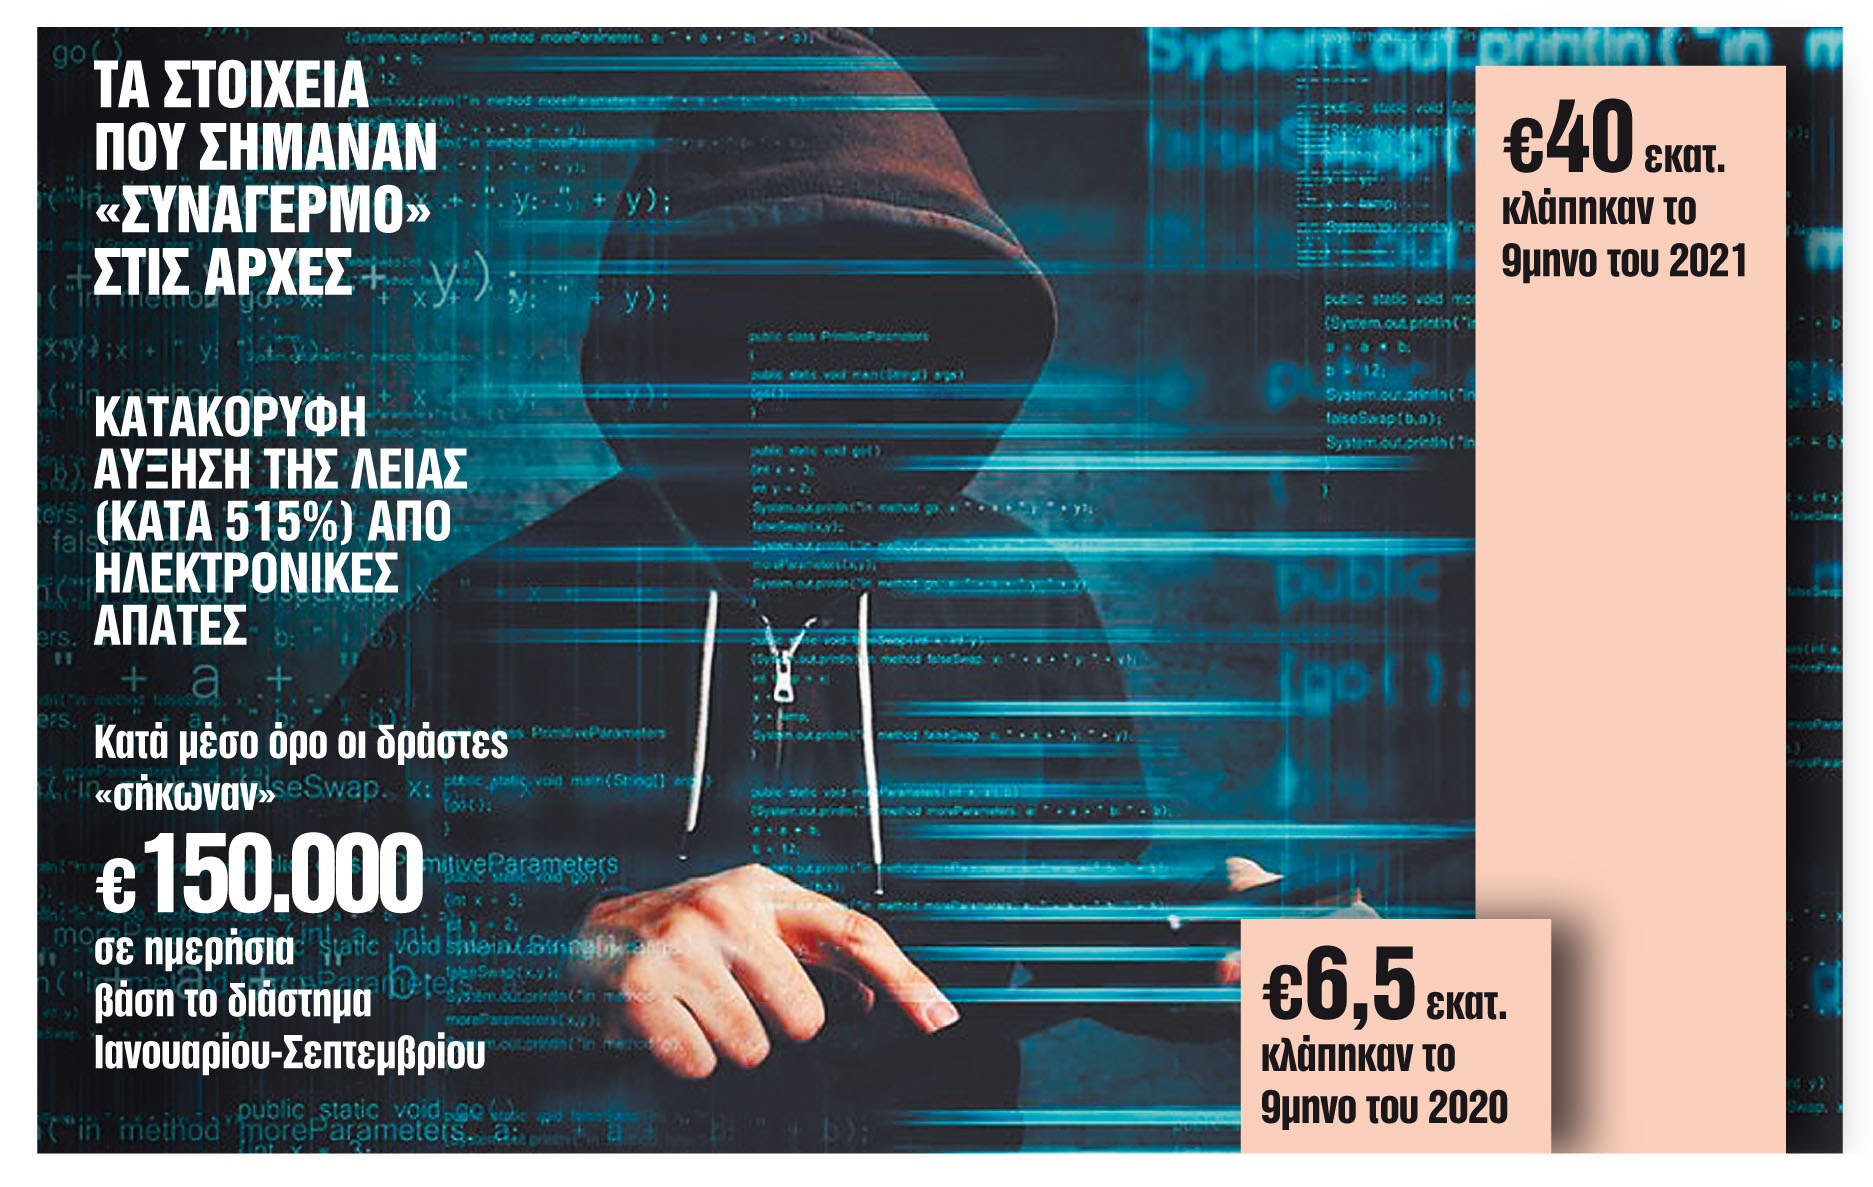
Συναγερμός έχει σημάνει σε Αστυνομία, Τράπεζα της Ελλάδος και πιστωτικά ιδρύματα μετά την κατακόρυφη αύξηση της λείας από ηλεκτρονικές απάτες κατά 515% το 2021. Είναι χαρακτηριστικό ότι, από τα 6,5 εκατ. ευρώ στο εννεάμηνο του 2020, την αντίστοιχη εφετινή περίοδο το ποσό που έχει κλαπεί από τραπεζικούς λογαριασμούς, διαμορφώθηκε στα 40 εκατ. ευρώ. Δηλαδή κατά μέσο όρο οι δράστες σήκωναν το διάστημα Ιανουαρίου-Σεπτεμβρίου 2021 καταθέσεις της τάξης των 150.000 ευρώ την ημέρα!
Οπως επισημαίνουν τραπεζικές πηγές, η στροφή των επιτηδείων στην εξαπάτηση καταθετών μέσω του e-banking οφείλεται σε δύο λόγους: Πρώτον, στην αύξηση των δικλίδων ασφαλείας στις πληρωμές με κάρτες μετά το ξέσπασμα της πανδημίας που ανάγκασε τους e-ληστές να στραφούν στις υπηρεσίες e-banking και, δεύτερον, στον μεγάλο αριθμό νέων χρηστών ηλεκτρονικής τραπεζικής (+20% τον τελευταίο ενάμιση χρόνο), οι οποίοι αποτελούν τα πιο εύκολα θύματα.
Ο υπουργός Προστασίας του Πολίτη Τάκης Θεοδωρικάκος συγκάλεσε χθες ευρεία σύσκεψη για το θέμα, στην οποία μετείχαν μεταξύ άλλων ο διοικητής της Τράπεζας της Ελλάδος Γιάννης Στουρνάρας, ο αρχηγός της Ελληνικής Αστυνομίας αντιστράτηγος Μιχαήλ Καραμαλάκης και ο πρόεδρος της Ελληνικής Ενωσης Τραπεζών (ΕΕΤ) Βασίλης Ράπανος.
ΝΕΑ ΣΤΡΑΤΗΓΙΚΗ. Ολα τα μέρη συμφώνησαν στη δημιουργία ενός κοινού συντονιστικού κέντρου, στο οποίο θα συμμετέχουν ανώτατα στελέχη κρατικών και μη φορέων (υπουργείο, πιστωτικά ιδρύματα, κεντρική τράπεζα κ.τ.λ). Το όργανο που θα συσταθεί με υπουργική απόφαση θα έχει δύο βασικούς στόχους:
Πρώτον, την προώθηση μιας ενημερωτικής εκστρατείας για την εκπαίδευση των πολιτών και την πρόληψη του φαινομένου.
Δεύτερον, την άμεση επέμβαση τη στιγμή της απάτης, μέσω της αναβάθμισης των συστημάτων ασφαλείας των τραπεζών.
ΠΩΣ ΤΟΥΣ ΕΞΑΠΑΤΟΥΝ. Σε κάθε περίπτωση για να γίνει η απάτη απαιτείται η συμμετοχή του θύματος, καθώς δεν είναι δυνατή η παράκαμψη των συστημάτων ασφαλείας των τραπεζών. Συγκεκριμένα, οι επιτήδειοι για να πετύχουν τον σκοπό τους και να κάνουν μια μεταφορά χρημάτων χρειάζονται τα εξής:
- Τα στοιχεία για την είσοδο στο e-banking του θύματος.
- Τον κωδικό μιας χρήσης που αποστέλλεται με SMS στο κινητό του.
- Αν η επιβεβαίωση των συναλλαγών γίνεται μέσω ειδοποίησης στο mobile banking, πρέπει να πείσουν το θύμα να τη δώσει.
Σύμφωνα με πληροφορίες, τα μισά περιστατικά απάτης αφορούν την κλασική μέθοδο του ψαρέματος (phishing) των στοιχείων. Στην προκειμένη περίπτωση οι δράστες αποστέλλουν ένα απατηλό e-mail ή ακόμα και SMS, με το οποίο ενημερώνουν τον παραλήπτη ότι πρέπει να μπει στον λογαριασμό του στο e-banking, πατώντας συγκεκριμένο link, προφασιζόμενοι ένα πρόβλημα, π.χ. ότι μπλόκαρε η κάρτα του ή πάγωσε ο λογαριασμός του.
Αν το θύμα πατήσει το link, εισέρχεται σε μια ιστοσελίδα που μοιάζει με το e-banking της τράπεζάς του. Εφόσον πληκτρολογήσει εκεί τα στοιχεία εισόδου του, αυτά περιέρχονται στην κατοχή των δραστών. Στη συνέχεια οι τελευταίοι ζητούν από τα θύματα να τους αποκαλύψουν τον κωδικό μιας χρήσης που εστάλη στο κινητό τους, ώστε να εκτελέσουν τη μεταφορά που θέλουν.
Για απόκτηση των στοιχείων εισόδου στο e-banking χρησιμοποιείται και η ακόλουθη μέθοδος: Οι δράστες τηλεφωνούν στο θύμα, υποτίθεται εκ μέρους της Microsoft, για την επίλυση ενός ζητήματος στον υπολογιστή του. Αν τους δοθεί η απαραίτητη εξ αποστάσεως πρόσβαση, εγκαθιστούν προγράμματα παρακολούθησης και με τον τρόπο αυτόν μαθαίνουν τους κωδικούς e-banking.
ME TA KINHTA. Από την άλλη, η απάτη SIM Swap συνδυάζει το phishing και την απόκτηση ελέγχου στο κινητό του θύματος. Συγκεκριμένα, δηλώνουν στον τηλεπικοινωνιακό πάροχο, προσποιούμενοι το θύμα, ότι έχασαν το κινητό και εκδίδεται νέα κάρτα SIM με τον ίδιο αριθμό. Ετσι, λαμβάνουν άμεσα και τα SMS που αποστέλλει η τράπεζα στον πελάτη της.
Τελευταία έχουν αυξηθεί και οι απάτες με τις ηλεκτρονικές πλατφόρμες επενδύσεων. Οι επιτήδειοι πείθουν τα θύματα να ανοίξουν λογαριασμό στην εταιρεία τους για επενδύσεις σε χρηματοοικονομικά προϊόντα.
Μετά την επένδυση όμως, όταν το θύμα ζητά τη ρευστοποίηση του χαρτοφυλακίου του, απλώς η πλατφόρμα εξαφανίζεται.
Εξάλλου, σε αρκετές περιπτώσεις χάνονται χρήματα μέσω αγγελιών. Οι δράστες τηλεφωνούν σε ανυποψίαστους πολίτες με πρόφαση ότι ενδιαφέρονται να αγοράσουν άμεσα το προς πώληση προϊόν. Στην επικοινωνία αυτή ζητούν από τα θύματα να τους δώσουν είτε τα στοιχεία της κάρτας τους είτε τους κωδικούς e-banking τους και επιπλέον τους κωδικούς μιας χρήσης (OTP). Με τον τρόπο αυτόν υποτίθεται ότι θα καταθέσουν τα χρήματα σε λογαριασμό τους για την αγορά του προϊόντος. Ωστόσο τελικά συμβαίνει το ακριβώς αντίθετο.
 Google news