Μαζική υποκλοπή τηλεφωνικών κλήσεων
Χάκερ πραγματοποίησαν κυβερνοεπίθεση στα συστήματα της COSMOTE και κατάφεραν να υποκλέψουν στοιχεία κλήσεων
 Ενημερώσου πρώτα από ΤΑ ΝΕΑ


 3 λεπτά
Κυβερνοεπίθεση (cyber attack) δέχτηκαν τα συστήματα της COSMOTE από χάκερ, που στις αρχές Σεπτεμβρίου κατάφεραν να υποκλέψουν στοιχεία κλήσεων από άγνωστο μέχρι στιγμής αριθμό συνδρομητών της.
Το συμβάν ανακοίνωσε χθες η ίδια η εταιρεία (όπως υποχρεώνεται από τη νομοθεσία), ενημερώνοντας ταυτοχρόνως και τις αρμόδιες Αρχές (Αρχή Διασφάλισης του Απορρήτου των Επικοινωνιών, Αρχή Προστασίας Δεδομένων Προσωπικού Χαρακτήρα, Εθνική Επιτροπή Τηλεπικοινωνιών και Ταχυδρομείων κ.λπ.) που διερευνούν ήδη την όλη υπόθεση.
Οπως αναφέρει η COSMOTE, κατά τη διάρκεια ελέγχου των συστημάτων της, ανιχνεύτηκε μη εξουσιοδοτημένη εξαγωγή αρχείου από σύστημα της εταιρείας, ως αποτέλεσμα κυβερνοεπίθεσης.
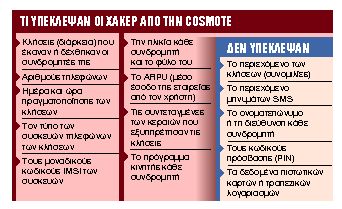
Το συγκεκριμένο αρχείο περιελάμβανε στοιχεία, χωρίς ονοματεπώνυμο, των κλήσεων που πραγματοποίησαν ή δέχθηκαν συνδρομητές κινητής τηλεφωνίας της COSMOTE στο πενθήμερο από 1 έως 5 Σεπτεμβρίου. Τα στοιχεία που υπέκλεψαν οι άγνωστοι χάκερ αφορούν τον αριθμό τηλεφώνου, την ημέρα και ώρα πραγματοποίησης της κλήσης και τη διάρκειά της. Επιπλέον περιελάμβαναν τον τύπο της συσκευής τηλεφώνου, τον κωδικό IMSI (ο International Mobile Subscriber Identity είναι ο μοναδικός 15ψήφιος κωδικός ο οποίος χρησιμοποιείται για την αναγνώριση του συνδρομητή στο δίκτυο κινητής τηλεφωνίας), την ηλικία του συνδρομητή, το φύλο, το ARPU (Average Revenue per Use – μέσο έσοδο της εταιρείας από τον χρήστη), τις συντεταγμένες της κεραίας που εξυπηρέτησε την τηλεφωνική κλήση, αλλά και το πρόγραμμα κινητής του συνδρομητή.
Σημειώνεται ότι όλα αυτά τα στοιχεία χρησιμοποιούνται από την εταιρεία για τη βελτιστοποίηση του δικτύου και των παρεχόμενων υπηρεσιών της.
Οπως υποστηρίζει η COSMOTE, το χακαρισμένο αρχείο δεν περιελάμβανε περιεχόμενο κλήσεων (συνομιλίες) ή περιεχόμενο μηνυμάτων, ονοματεπώνυμα ή διευθύνσεις συνδρομητών, ούτε κωδικούς πρόσβασης ή δεδομένα πιστωτικών καρτών ή τραπεζικών λογαριασμών. Για τον λόγο αυτόν η εταιρεία επισημαίνει ότι «δεν απαιτείται απολύτως καμία ενέργεια από την πλευρά των πελατών».
Η εταιρεία, αμέσως μόλις ανιχνεύτηκε μη εξουσιοδοτημένη εξαγωγή αρχείου από σύστημά της, απέκλεισε άμεσα την πρόσβαση σε αυτό, έλαβε όλα τα αναγκαία μέτρα και ενημέρωσε από την πρώτη στιγμή τις αρμόδιες Αρχές, όπως προβλέπεται. Η διερεύνηση του συμβάντος, αναφέρει η COSMOTΕ, βρίσκεται σε εξέλιξη και μέχρι στιγμής δεν υπάρχει καμία ένδειξη περί δημοσιοποίησης ή άλλης χρήσης του παρανόμως αποκτηθέντος αρχείου.
Το φαινόμενο των κυβερνοεπιθέσεων (cyber attacks) παγκοσμίως αποτελεί καθημερινότητα για όλα τα συστήματα τεχνολογίας εταιρειών, οργανισμών και θεσμών.
Τα συστήματα κυβερνοασφάλειας της COSMOTE αποκρούουν κάθε μήνα πάνω από 500 χιλιάδες κακόβουλες επιθέσεις τρίτων και επιθέσεις άρνησης υπηρεσιών (DDoS).
Η πανδημία. Οι επιθέσεις DDoS (επιθέσεις που στοχεύουν να κατακλύσουν ένα δίκτυο έως ότου ο server καταρρεύσει) αυξήθηκαν εκθετικά την περασμένη άνοιξη σε σύγκριση με το προηγούμενο έτος. Ειδικότερα, από τον Ιανουάριο έως τον Ιούνιο του 2020 ο αριθμός των επιθέσεων DDoS που επηρέασαν διάφορους διαδικτυακούς πόρους αυξήθηκε κατά τουλάχιστον 350% σε σύγκριση με το ίδιο διάστημα πέρυσι.
Οι επιθέσεις DDoS είναι ιδιαίτερα προβληματικές επειδή μπορούν να διαρκέσουν από δύο ημέρες έως μερικές εβδομάδες, προκαλώντας διαταραχές στις επιχειρήσεις, καθώς ουσιαστικά απαγορεύουν στο προσωπικό τους να έχει πρόσβαση σε κρίσιμο υλικό.
Με περισσότερα άτομα από ποτέ στο Διαδίκτυο λόγω της πανδημίας, τα δίκτυα έγιναν ο προτιμώμενος στόχος των επιθέσεων. Στην πραγματικότητα, παγκοσμίως ο συνολικός αριθμός επιθέσεων DDoS αυξήθηκε κατά 80% το πρώτο τρίμηνο του 2020 σε σύγκριση με το πρώτο τρίμηνο του 2019.
Φαινόμενα κυβερνοεπιθέσεων (cyber attacks) και απάτης (fraud) έχουν προκαλέσει σημαντικές απώλειες στους παρόχους τηλεπικοινωνιακών υπηρεσιών και η ανίχνευσή τους είναι υψίστης σημασίας για την αντιμετώπισή τους. Σύμφωνα με τους ειδικούς, ως αντίδοτο στο πρόβλημα των κυβερνοεπιθέσεων θα μπορούσαν να είναι οι αλγόριθμοι μηχανικής μάθησης, οι οποίοι χρησιμοποιούνται για την ανίχνευση και την αντιμετώπιση τέτοιων φαινομένων, βελτιώνοντας τόσο την ποιότητα της εμπειρίας των πελατών όσο και την αποφυγή ζημιών για τους παρόχους.

 Google news