Ηλεκτρονικές απάτες: Οι νέες παγίδες των επιτήδειων – Στο στόχαστρο κρυπτονομίσματα, καταθέσεις και προσωπικά δεδομένα
Τι μέτρα προστασίας μας προτείνουν τα στελέχη της Διεύθυνσης Δίωξης Κυβερνοεγκλήματος
 Ενημερώσου πρώτα από ΤΑ ΝΕΑ


 6 λεπτά
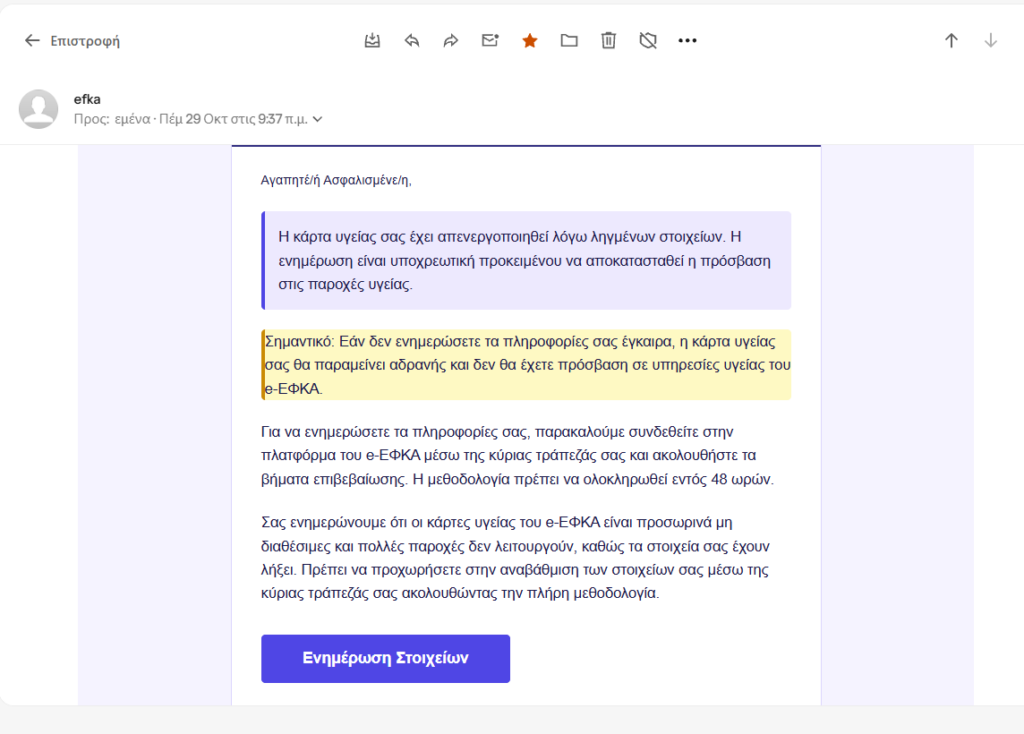
Από την επιστροφή φόρου μέχρι την επικαιροποίηση των στοιχείων μας σε δημοφιλείς πλατφόρμες ταινιών και από το ταχυδρομείο μέχρι και την κληρονομιά που μας άφησε… ο θείος από το Σικάγο! Οι επιτήδειοι σκαρφίζονται, απατούν, πείθουν και θησαυρίζουν, αφού τα χρήματα που εξαφανίζονται από τις «τσέπες» των ανυποψίαστων θυμάτων ανέρχονται σε εκατομμύρια ευρώ ετησίως. Δεν είναι διόλου τυχαίο άλλωστε, ότι η κυβερνοαπάτη αποτελεί πλέον έναν από τους κυρίαρχους κινδύνους για ιδιώτες, οργανισμούς και επιχειρήσεις.
Για την αστείρευτη «έμπνευση» και το θράσος των δραστών, την αδυναμία των χρηστών να αντιληφθούν τις παγίδες, αλλά και τους απαραίτητους τρόπους προστασίας, μιλά στο tanea.gr ο Γεώργιος Γέρμανος, Αστυνόμος Α’ της Διεύθυνσης Δίωξης Κυβερνοεγκλήματος.
«Οι πιο κλασικές περιπτώσεις που συναντάμε είναι οι περιπτώσεις phishing, όπως λέγονται. Πρόκειται για ψηφιακή αλίευση δεδομένων, όπου ο επιτιθέμενος προσπαθεί να μας πείσει -στέλνοντάς μας σε ένα link- να κάνουμε κλικ σε αυτό και να καταχωρήσουμε τα προσωπικά μας δεδομένα» σημειώνει ο κ. Γέρμανος και διευκρινίζει.
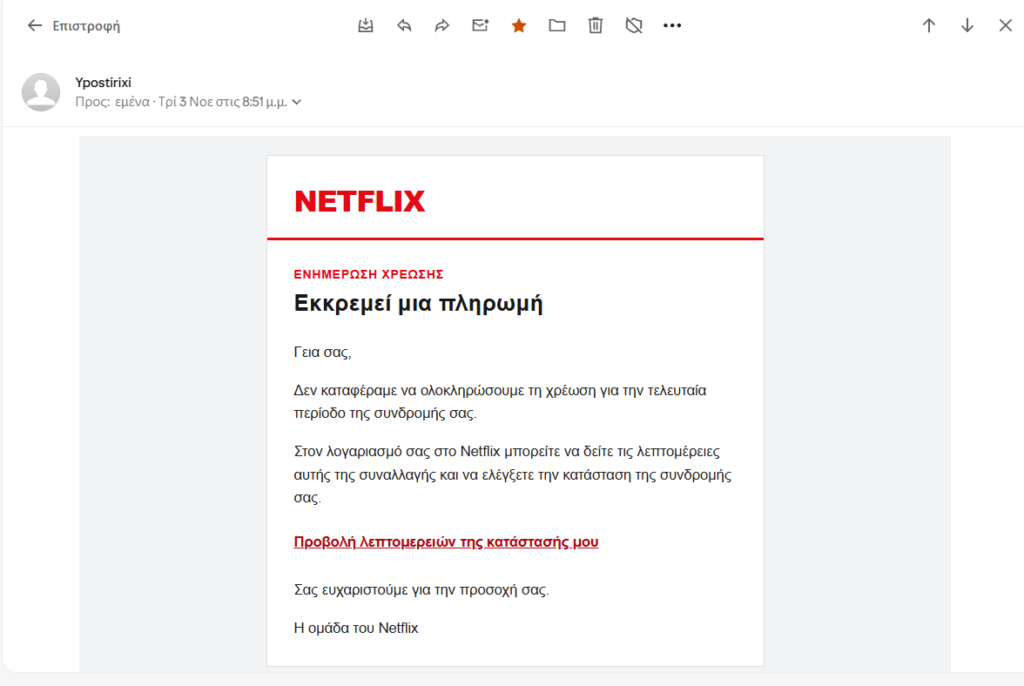
«Αυτή η πρόφαση διαφέρει μέρα με την ημέρα ανάλογα με την επικαιρότητα. Δηλαδή τη μία ημέρα λαμβάνουμε ένα μήνυμα για κλήση από την τροχαία. Την επόμενη ημέρα μπορεί να είναι ένα μήνυμα για ένα πακέτο που δεν παραδόθηκε εγκαίρως και πρέπει ο χρήστης να πληρώσει ένα ποσό για να περάσει το τελωνείο, ώστε να το παραλάβει.
Έχουμε όμως και πολλές κλασικές απάτες που συνδυάζουν το τηλέφωνο με το διαδίκτυο, δηλαδή μπορεί κάποιος να μας καλέσει, να προσποιηθεί ότι είναι κάποιος υπάλληλος ή μία έμπιστη οντότητα όπως για παράδειγμα μία τράπεζα ή ένας οργανισμός και πάλι να μας ζητήσει να καταχωρήσουμε κωδικούς ή χρήματα».
Οι 6 παγίδες που αδειάζουν λογαριασμούς
Τα κρυπτονομίσματα είναι η καινούρια αδυναμία των δραστών, καθώς οι συναλλαγές μέσω ψηφιακών πορτοφολιών μπορούν να δυσχεράνουν τον εντοπισμό τους και κυρίως την ανάκτηση των χρημάτων από τα θύματα. Δεν είναι όμως η μοναδική. Πιο συγκεκριμένα, οι περιπτώσεις που καταγράφονται έχουν να κάνουν συνήθως με:
- Επενδυτικές απάτες (investment scams) με χρήση κρυπτονομισμάτων: Οι δράστες προτρέπουν τα θύματα τους να επενδύσουν σε ανύπαρκτες ευκαιρίες, να δημιουργήσουν ψηφιακά πορτοφόλια και μέσω αυτών να πραγματοποιήσουν απατηλές συναλλαγές
- Παραβιάσεις ήδη υπαρχόντων ψηφιακών πορτοφολιών με σκοπό, επίσης, την κλοπή κρυπτονομισμάτων
- Ρομαντικές απάτες (romance scams) συνήθως μέσω των social media: Σε αυτές οι «ερωτοχτυπημένοι» δράστες προσπαθούν ν’ αποσπάσουν σημαντικά ποσά που δήθεν έχουν ανάγκη
- Περιστατικά τηλεφωνικών απατών, με τους δράστες να προσποιούνται τους λογιστές τους γιατρούς τους υπαλλήλους του ΔΕΔΔΗΕ κ.α.
- Phishing ή Smishing (SMS Phishing): Πιο δημοφιλής τρόπος δράσης είναι αυτός, όπου οι δράστες προσποιούνται νόμιμες οντότητες, δηλαδή υπαλλήλους εταιρειών ή υπηρεσιών
- Deepfake Scams: Κι αυτές είναι από τις πιο επικίνδυνες, γιατί πολλές φορές το θύμα αδυνατεί να πιστέψει ότι αυτό που βλέπει ή ακούει, δεν είναι αληθινό. Στην προκειμένη περίπτωση, οι επιτήδειοι αξιοποιούν την τεχνητή νοημοσύνη κάνοντας χρήση «deepfake» οπτικοακουστικού υλικού για πλαστογράφηση φωνών και προσώπων, συνήθως αναγνωρίσιμων στο ευρύ κοινό
«Εκατομμύρια ευρώ κάνουν φτερά ακόμα και από μεγάλες επιχειρήσεις»
Με τα σενάρια που «πουλάνε» οι αδίστακτοι δράστες καταφέρνουν, κάποιες φορές, να παγιδεύσουν στα «δίχτυα» τους ακόμα και μεγάλες εταιρείες, μας λέει ο Αστυνόμος Α’… «έχουμε περιπτώσεις όπου εγκληματίες συχνά παρεμβαίνουν με κάποιες τεχνικές hacking, στην επικοινωνία μεταξύ εταιρειών και ουσιαστικά όταν πάει να γίνει μια πληρωμή ζητούν να κατευθυνθούν αλλού τα χρήματα που θα πληρώσει το θύμα.
Έτσι μια επιχείρηση θεωρεί π.χ. ότι αγοράζει πρώτες ύλες από την Κίνα και πληρώνει την εταιρεία αυτή, ενώ στην πραγματικότητα τα χρήματα κατευθύνονται στους επιτιθέμενους, σε μια άσχετη χώρα και σε δικούς τους λογαριασμούς. Έχουμε πάρα πολλά τέτοια περιστατικά κι εδώ στην Ελλάδα κι έχουν φύγει εκατοντάδες χιλιάδες ευρώ μη σας πω και εκατομμύρια, από εταιρείες».
Απόδειξη, όλων των παραπάνω, η μεγάλη κυβερνοεπίθεση σε πασίγνωστες ιστοσελίδες ανά τον πλανήτη, που έβαλε στο στόχαστρο τα δεδομένα εκατομμυρίων χρηστών. Zoom, CNN και IKEA ανάμεσα στα θύματα. Κρυπτονομίσματα, στοιχεία πιστωτικών καρτών και cookies, η πολυπόθητη λεία τους. Τα στατιστικά στοιχεία της Δίωξης Κυβερνοεγκλήματος που κάθε χρόνο ασχολείται με χιλιάδες περιπτώσεις, μαρτυρούν το μέγεθος του προβλήματος που καλούνται ν’ αντιμετωπίσουν ιδιώτες και επιχειρήσεις.
Από τις
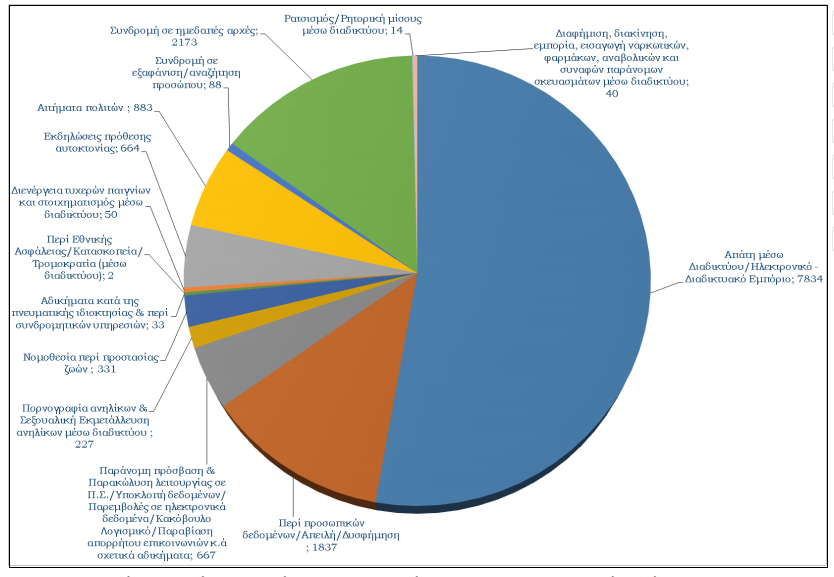
• 14. 849 υποθέσεις -συνολικά- που κλήθηκαν να χειριστούν τα στελέχη της μέσα στο 2025,
• οι 7.834 -δηλαδή περίπου το 50%- αφορούσαν σε απάτη μέσω διαδικτύου/ηλεκτρονικό διαδικτυακό εμπόριο, ενώ σύμφωνα με στοιχεία της Τράπεζας της Ελλάδος και την Έκθεση Χρηματοπιστωτικής Σταθερότητας (Οκτώβριος 2026),
• οι απατηλές συναλλαγές με κάρτες πληρωμών -το πρώτο εξάμηνο του τρέχοντος έτους- άγγιξαν τις 154.186,
• με τη συνολική τους αξία να ξεπερνά τα 10 εκατομμύρια ευρώ.
Ο αριθμός τους, πάντως, εμφανίζεται μειωμένος κατά 23% σε σχέση με το αντίστοιχο εξάμηνο του 2025.
Το προφίλ των θυμάτων και τα μέτρα προστασίας
Τι πρέπει να κάνουμε λοιπόν για να προστατευθούμε; «Το βασικό είναι να αντιληφθούμε ότι στο διαδίκτυο κανένας δεν χαρίζει χρήματα. Να μην πείθεται ο κόσμος εύκολα ότι θα βγάλει χρήματα εύκολα μέσω διαδικτύου.
• Ιδιαίτερη προσοχή λοιπόν ως προς την καταχώρηση στοιχείων. Πλέον το phishing είναι μια καθημερινότητα. Κάθε μέρα δεχόμαστε απατηλά μηνύματα. Δεν κάνουμε κλικ σε συνδέσμους.
• Βάζουμε antivirus και στα κινητά μας και στα tablets, όπου ελέγχουμε την αλληλογραφία μας.
• Εννοείται μεγάλη προσοχή στο πού καταχωρούμε τα στοιχεία μας για τις κάρτες μας και την είσοδό μας στα τραπεζικά ιδρύματα. Επισκεπτόμαστε μόνον τους επίσημους ιστοτόπους.
• Από εκεί και πέρα χρειάζεται κοινή λογική. Να μην μας πείθουν εύκολα τα βίντεο που παρακολουθούμε. Ακόμα κι ο…υπουργός Οικονομικών να μας παρουσιαστεί και να διαφημίζει -δήθεν- επενδυτικά προϊόντα, καθοδηγώντας χρήστες να τοποθετήσουν κάπου τα χρήματα, να το διπλοτσεκάρουμε.
Θέλει κριτική σκέψη και να μην θεωρούμε ότι αυτά που βλέπουμε στο διαδίκτυο είναι αληθινά», καταλήγει ο Αστυνόμος Α’ της Διεύθυνσης Δίωξης Κυβερνοεγκλήματος.
Υπάρχει συγκεκριμένο προφίλ όταν μιλάμε για τα θύματα, ρωτάμε τον κ. Γέρμανο. Η απάντηση, τώρα πια, είναι ξεκάθαρα πως όχι. Ο καθένας μπορεί να την πατήσει, τονίζει… «Την πατάνε πολύ εύκολα και μικροί και μεγάλοι και σχετικοί με το διαδίκτυο, αλλά και αυτοί που δεν έχουν μεγάλη εξοικείωση. Πλέον βλέπουμε ότι θύματα απάτης μπορεί να πέσουν ακόμα και οι πιο έμπειροι χρήστες. Και αυτό γιατί τα τελευταία χρόνια, λόγω της τεχνητής νοημοσύνης, είναι πολύ εύκολο να παρουσιαστεί κάποιος εγκληματίας με αλλαγμένα στοιχεία. Ακόμα και με φωτογραφίες, βίντεο, φωνή και να πείσει πολύ πιο εύκολα το υποψήφιο θύμα του. Στις μέρες μας, όλοι είναι πιθανό να εξαπατηθούν».
*Το Κέντρο Διαχείρισης Διαδικτυακού Κινδύνου “Cyber Alert”, λειτουργεί σε 24ωρη βάση και εξειδικευμένοι αστυνομικοί της Διεύθυνσης Δίωξης Κυβερνοεγκλήματος διαχειρίζονται τις καταγγελίες των πολιτών.
Πληροφορίες και καταγγελίες καταγράφονται
• μέσω του πενταψήφιου τηλεφωνικού αριθμού 11188,
• μέσω μηνυμάτων ηλεκτρονικού ταχυδρομείου στη θυρίδα ccu@cybercrimeunit.gov.gr καθώς και
• μέσω της ηλεκτρονικής πλατφόρμας υποβολής καταγγελιών GOV.GR, όπου πολίτες, επιχειρήσεις και φορείς έχουν τη δυνατότητα να υποβάλουν καταγγελίες – αιτήσεις Κυβερνοεγκλήματος (e-crime).
 Google news