ΠΡΟΣΟΧΗ ΣΑΣ ΚΛΕΒΟΥΝ!
 Ενημερώσου πρώτα από ΤΑ ΝΕΑ


 5 λεπτά
Πώς θα αμυνθείτε στις ψηφιακές απάτες
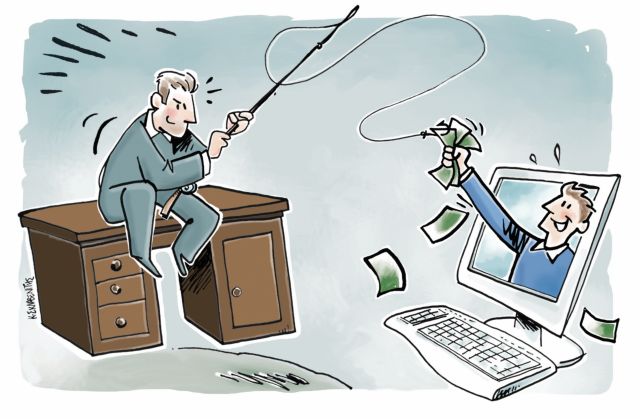
Μπορεί οι τραπεζικές και γενικότερα οι ψηφιακές απάτες να έχουν εκτιναχθεί, η άμυνα απέναντι σε αυτές όμως δεν απαιτεί γνώσεις υπολογιστή. Η κοινή λογική και μερικά προγράμματα προστασίας είναι υπεραρκετά για να αποφύγει κανείς δυσάρεστες εκπλήξεις. Στην πραγματικότητα, όπως αναφέρουν τραπεζικά στελέχη αλλά και ειδικοί της πληροφορικής, αν και οι e-απάτες έχουν πάρει μεγάλες διαστάσεις, η προστασία από τους επιτήδειους είναι απλή εφόσον τηρηθούν ορισμένες βασικές προφυλάξεις.
Ποτέ μέσω e-mail. Η πρώτη και βασική σκέψη που θα πρέπει να έχει κανείς στο μυαλό του είναι ότι κανένας επίσημος οργανισμός, είτε πρόκειται για τράπεζα είτε για ηλεκτρονικό κατάστημα είτε για την Apple ή τη Google, δεν θα ζητήσει τα προσωπικά στοιχεία των πελατών του μέσω e-mail. Οπως αναφέρουν τραπεζικά στελέχη, ο πελάτης των ηλεκτρονικών υπηρεσιών της εκάστοτε τράπεζας πρέπει να αποφεύγει να αποκαλύπτει εμπιστευτικά προσωπικά δεδομένα τα οποία με δόλιους τρόπους προσπαθούν τρίτοι να υποκλέψουν με ανακοινώσεις που οδηγούν σε ψεύτικα sites ή με παραπλανητικά e-mail. Η τράπεζα δεν ζητεί από τον χρήστη εμπιστευτικά προσωπικά δεδομένα, όπως τον κωδικό User ID, το μυστικό Ρassword, αριθμούς λογαριασμών ή καρτών κ.λπ., μέσω του ηλεκτρονικού ταχυδρομείου (e-mail), ούτε στέλνει στους χρήστες εμπιστευτικές πληροφορίες μέσω αυτού.
Ακόμα και αν όντως κάτι δεν πάει καλά με το λογαριασμό σας, το e-banking σας ή το Apple ID σας, μην ακολουθήσετε κάποιο σύνδεσμο που βρήκατε στο mail σας.
Αν πρόκειται για δήθεν e-mail από ελληνική τράπεζα, η καλύτερη κίνηση που μπορείτε να κάνετε είναι να επικοινωνήσετε τηλεφωνικά, αναφέροντας τους το γεγονός αλλά και το όποιο πρόβλημα μπορεί να έχετε με τον υπολογιστή ή το λογαριασμό σας.
Ακόμα όμως και αν πρόκειται για κάποια ιστοσελίδα του εξωτερικού, θα πρέπει να την επισκεφθείτε αφού πληκτρολογήσετε εσείς οι ίδιοι τη διεύθυνσή της στο πρόγραμμα πλοήγησης στο Internet και όχι μέσα από κάποιο e-mail, ώστε να εξασφαλίσετε ότι είστε στην πραγματική σελίδα και όχι σε κάποια ψεύτικη.
Επιπλέον, είναι απαραίτητο η συσκευή με την οποία ο χρήστης συνδέεται στο Ιnternet να διαθέτει πρόγραμμα ελέγχου ιών. Ετσι, ακόμα και αν ο πελάτης της τράπεζας οδηγηθεί σε κάποια ύποπτη ιστοσελίδα, το ίδιο το πρόγραμμα θα φροντίσει να χτυπήσει καμπανάκι για το κακόβουλο λογισμικό που υπάρχει, ή ακόμη και θα μπλοκάρει την πρόσβαση στους ύποπτους διαδικτυακούς τόπους. Μάλιστα, στην περίπτωση των υπηρεσιών e-banking, τα προγράμματα προστασίας τελευταίας τεχνολογίας ενσωματώνουν ακόμη και «ιδεατά πληκτρολόγια» προσφέροντας επιπλέον προστασία κατά τη διαδικασία της πληκτρολόγησης των κωδικών.
Θα πρέπει πάντως να σημειωθεί ότι πλέον δεν αρκεί να προστατεύει κανείς μόνο τον υπολογιστή του, μια και οι κίνδυνοι καραδοκούν επίσης στα κινητά τηλέφωνα και τις ταμπλέτες. Μολυσμένες εφαρμογές, κυρίως για το λειτουργικό σύστημα Android, μπορούν να λειτουργήσουν ως δούρειοι ίπποι στις συσκευές, υποκλέπτοντας ευαίσθητα προσωπικά στοιχεία, ακόμα και αν ο χρήστης δεν έχει ανοίξει κάποιο e-mail.

 Google news