Συναγερμός στο Διαδίκτυο
 Ενημερώσου πρώτα από ΤΑ ΝΕΑ


 4 λεπτά
Δεν είναι μόνον οι παρακολουθήσεις της NSA που απειλούν την ψηφιακή ζωή. Μία σειρά από κακόβουλες επιθέσεις χάκερ που εξαπολύονται κατά ιδιωτών και επιχειρήσεων έχει σημάνει διεθνή συναγερμό στις Αρχές.
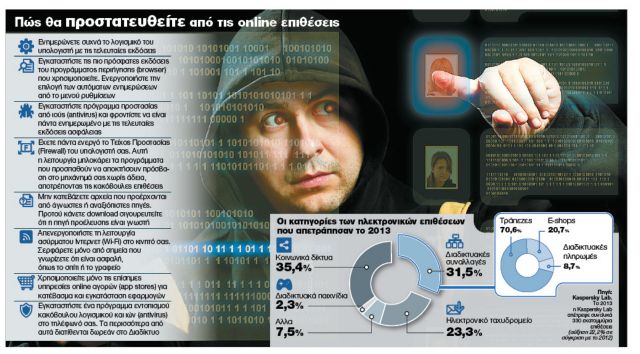
Σύμφωνα με την πρόσφατη έρευνα της εταιρείας λογισμικού ασφαλείας Kaspersky Lab, οι κυβερνοεγκληματίες προσπαθούν πιο έντονα από ποτέ να αποκτήσουν πρόσβαση σε προσωπικά δεδομένα και να κλέψουν χρήματα από τους τραπεζικούς λογαριασμούς χρηστών.
Πώς το κάνουν αυτό; Δημιουργούν ψεύτικα σάιτ τα οποία μιμούνται τους ιστοτόπους τραπεζών και άλλων χρηματοπιστωτικών οργανισμών.
Το 2013 οι τράπεζες αποτέλεσαν τους πιο ελκυστικούς στόχους, καθώς χρησιμοποιήθηκαν στο 70,6% των επιθέσεων phishing. Πρόκειται για απότομη αύξηση σε σχέση με το 2012, όταν το ποσοστό επιθέσεων τραπεζικού phishing ήταν 52%. Συνολικά, τα πλαστά σάιτ τραπεζών ενεπλάκησαν το 2013 σε διπλάσιο αριθμό επιθέσεων σε σχέση με το 2012, αντιστοιχώντας στο 22,2% του γενικού συνόλου του phishing.
Σε ποσοστό σχεδόν 60% οι επιθέσεις τραπεζικού phishing εκμεταλλεύτηκαν τις επωνυμίες 25 οργανισμών. Οι επιτήδειοι έδειξαν ξεκάθαρα την προτίμησή τους σε συγκεκριμένα συστήματα ηλεκτρονικών πληρωμών. Το 88,3% των επιθέσεων αυτής της κατηγορίας εκμεταλλεύθηκε το PayPal, την American Express, τη MasterCard και τη Visa.
Συνεπώς, η εγκατάσταση λογισμικού προστασίας γίνεται ακόμα πιο σημαντική. Επιπλέον, το phishing προκαλεί οικονομική ζημία και βλάπτει τη φήμη των οργανισμών που βλέπουν τις επωνυμίες τους να γίνονται αντικείμενο εκμετάλλευσης των επιθέσεων» ανέφερε ο Σεργκέι Λόζκιν, επικεφαλής ερευνών ασφαλείας της Kaspersky Lab.
Επιπλέον, οι εταιρείες επιβάλλεται να προστατεύσουν τους πελάτες (και τη φήμη τους). Για τον λόγο αυτό οφείλουν, σύμφωνα με τους ειδικούς, να χρησιμοποιούν ολοκληρωμένες πλατφόρμες προστασίας που θωρακίζουν τα συστήματά τους. Τα προγράμματα αυτά περιλαμβάνουν, μεταξύ των άλλων, ασφάλεια για online banking και άλλου είδους ηλεκτρονικές συναλλαγές, καθώς και εργαλεία για την ανάπτυξη προστατευμένων mobile εφαρμογών.
Στο facebook
Οι phishers δεν μιμούνται μόνο τους ιστοτόπους χρηματοπιστωτικών ιδρυμάτων. Εξίσου συχνά εξαπολύουν επιθέσεις και μέσω των κοινωνικών δικτύων. Το 2013 ο αριθμός των επιθέσεων που χρησιμοποίησαν ψεύτικες σελίδες στο facebook και σε άλλα μέσα κοινωνικής δικτύωσης αυξήθηκε κατά 6,8%, αντιπροσωπεύοντας το 35,4% του συνόλου των επιθέσεων phishing.
 Google news