Κυβερνοπόλεμος για τις πιστωτικές κάρτες
 Ενημερώσου πρώτα από ΤΑ ΝΕΑ


 5 λεπτά
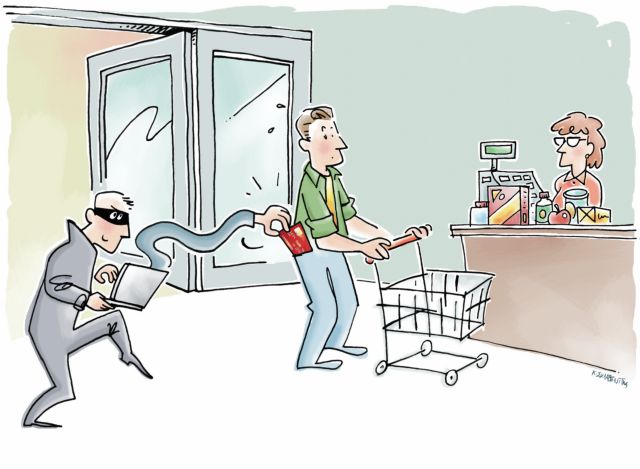
Το ξάφρισμα ή skimming των ευαίσθητων προσωπικών δεδομένων από τα σημεία πώλησης είναι μια διαδικασία που μοιάζει με αυτή που ακολουθούν οι επιτήδειοι στα ATM, έχει όμως κάποιες ουσιώδεις διαφορές. Η λογική είναι κοινή: οι κυβερνοαπατεώνες εγκαθιστούν ειδικές συσκευές ή και κακόβουλο λογισμικό στο τερματικό και τη στιγμή που γίνεται η συναλλαγή, υποκλέπτουν όλα τα δεδομένα που περνούν από την κάρτα προς την επιχείρηση. Στη συνέχεια, χάρη σε αυτά οι επιτήδειοι μπορούν να κλωνοποιήσουν τις πιστωτικές κάρτες και να τις χρησιμοποιήσουν ώστε να κάνουν αγορές, είτε στο Ιντερνετ είτε ακόμη και σε παραδοσιακά καταστήματα.
Αναλυτικότερα, σε πολλές περιπτώσεις η διαδικασία που υιοθετούν για να κλέψουν τα πολύτιμα δεδομένα περιλαμβάνει την εγκατάσταση ειδικής συσκευής στο POS τερματικό, που στη συνέχεια χρησιμοποιείται για να διαβάζει τα ευαίσθητα προσωπικά δεδομένα από τις κάρτες. Η πρακτική αυτή όμως απαιτεί φυσική πρόσβαση στα συστήματα των σημείων πωλήσεων και δαπανηρό εξοπλισμό, και έτσι είναι δύσκολη η εφαρμογή της από τους εγκληματίες σε μεγάλη κλίμακα.
Η μόλυνση.Εντούτοις, στην ψηφιακή εποχή, υπάρχει και άλλη μέθοδος, η οποία είναι ιδιαίτερα δημοφιλής στο εξωτερικό και μπορεί να χτυπήσει χιλιάδες συναλλαγές ταυτόχρονα. Αυτή αφορά τη μόλυνση ενός ή περισσότερων τερματικών μιας εταιρείας με ειδικό, κακόβουλο λογισμικό, το οποίο μπορεί να κλέψει τα δεδομένα, χωρίς την ύπαρξη κάποιας ειδικής συσκευής. Ετσι, αν καταφέρουν να μπουν στα συστήματα μιας μεγάλης λιανεμπορικής επιχείρησης, οι εγκληματίες μπορούν να αποσπάσουν δεδομένα δεκάδων ή και εκατοντάδων χιλιάδων καρτών.
Η μέθοδος αυτή έχει πολλές πιθανότητες επιτυχίας, καθώς ενώ τα δεδομένα των πιστωτικών καρτών είναι κρυπτογραφημένα στο στάδιο κατά το οποίο στέλνονται για εξουσιοδότηση πληρωμής, δεν είναι κρυπτογραφημένα όταν η πληρωμή βρίσκεται σε επεξεργασία, π.χ. τη στιγμή που περνιέται η κάρτα στο τερματικό για την πληρωμή των αγαθών.
Η πρακτική αυτή δεν είναι πρόσφατη, καθώς οι απατεώνες εκμεταλλεύτηκαν για πρώτη φορά αυτό το κενό ασφαλείας το 2005, με λεία τα δεδομένα 170 εκατομμυρίων καρτών Albert Gonzalez. Σήμερα όμως η πρακτική αυτή έχει κερδίσει έδαφος, καθώς υπάρχει μια ολόκληρη μαύρη αγορά για την προμήθεια και πώληση κακόβουλου λογισμικού που μπορεί να διαβάσει τα ευαίσθητα δεδομένα.
Ακόμα όμως και αν κάποιος έχει στην κατοχή του το κακόβουλο λογισμικό, τα πράγματα (ευτυχώς) δεν είναι τόσο απλά για τους επίδοξους χάκερ. Και αυτό γιατί τα τερματικά στα σημεία πώλησης δεν είναι συνήθως συνδεδεμένα στο Διαδίκτυο αλλά έχουν κάποια συνδεσιμότητα με το εταιρικό δίκτυο. Αυτό σημαίνει ότι θα πρέπει πρώτα να προσπαθήσουν να διεισδύσουν στο εταιρικό δίκτυο και εν συνεχεία να εγκαταστήσουν το λογισμικό. Αν τα καταφέρουν να μπουν στο εταιρικό δίκτυο, θα χρησιμοποιήσουν μια σειρά από hacking εργαλεία για να αποκτήσουν πρόσβαση σε τμήματα του δικτύου που φιλοξενούν τα POS συστήματα.
Εν συνεχεία και αφού καταφέρουν να εγκαταστήσουν το κακόβουλο λογισμικό, θα πρέπει να λάβουν τα απαραίτητα μέτρα για να διασφαλίσουν ότι η δραστηριότητά τους παραμένει απαρατήρητη. Αυτά τα μέτρα περιλαμβάνουν την ακύρωση log αρχείων ή την αλλοίωση του λογισμικού ασφαλείας, τα οποία εξασφαλίζουν ότι η επίθεση θα επιμείνει και θα συλλέξει όσο το δυνατόν περισσότερα δεδομένα γίνεται.
Το κόλπο. Ενώ τα δεδομένα των πιστωτικών καρτών είναι κρυπτογραφημένα {LF}στο στάδιο κατά το οποίο στέλνονται για εξουσιοδότηση πληρωμής, δεν είναι κρυπτογραφημένα όταν {LF}η πληρωμή βρίσκεται σε επεξεργασία, π.χ. τη στιγμή που περνιέται η κάρτα στο τερματικό {LF}για την πληρωμή των αγαθών
 Google news