Εκατοντάδες εφαρμογές «μολύνθηκαν» από επίθεση χάκερ στο App Store της Apple
 Ενημερώσου πρώτα από ΤΑ ΝΕΑ


 3 λεπτά
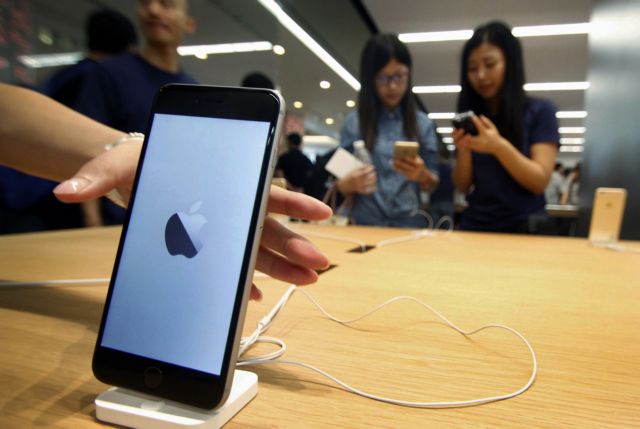
Στόχος επίθεσης με κακόβουλο λογισμικό έγινε το ηλεκτρονικό κατάστημα εφαρμογών της Apple στην Κίνα, με αποτέλεσμα να «μολυνθούν» με ιούς ορισμένες από τις πιο δημοφιλείς εφαρμογές (apps) στη χώρα.
Πρόκειται για την πρώτη σοβαρή επίθεση που δέχεται το δημοφιλές ηλεκτρονικό κατάστημα της αμερικανικής εταιρείας.
Οι δεκάδες εφαρμογές που επηρεάστηκαν από την ηλεκτρονική επίθεση μπορούν να στείλουν στους επιτήδειους πληροφορίες που είναι αποθηκευμένες στη συσκευή του χρήστη, να δημιουργήσουν ψεύτικες ειδοποιήσεις που θα μπορούσαν να κλέψουν κωδικούς πρόσβασης από την υπηρεσία iCloud της Apple, καθώς και να διαβάσουν ή να γράψουν πληροφορίες στο σημειωματάριο του χρήστη.
Η Apple ανακοίνωσε ότι «καθαρίζει» το App Store, προκειμένου να απομακρύνει το κακόβουλο λογισμικό, το οποίο οι χάκερ κατάφεραν να εισάγουν ανάμεσα στα άλλα προγράμματα προς διάθεση.
Η Apple αποκάλυψε το συμβάν, σύμφωνα με το πρακτορείο ειδήσεων Reuters, αφού προηγουμένως αρκετές εταιρείες κυβερνοασφάλειας είχαν εντοπίσει ένα κακόβουλο πρόγραμμα, το XcodeGhost, να βρίσκεται ενσωματωμένο σε εκατοντάδες νόμιμες εφαρμογές.
Ποτέ πριν – από όσο τουλάχιστον έχει γνωστό – δεν είχαν κατορθώσει οι χάκερ να υπερκεράσουν τα αυστηρά μέτρα που λαμβάνει η Apple. Σύμφωνα με την εταιρεία κυβερνοασφάλειας Palo Alto Networks, μέχρι σήμερα συνολικά μόνο πέντε κακόβουλες εφαρμογές είχαν βρεθεί στο App Store.
Αυτή τη φορά όμως, η κατάσταση ήταν πιο σοβαρή, καθώς οι χάκερ ενσωμάτωσαν τον κακόβουλο κώδικα λογισμικού σε διάφορες εφαρμογές, ξεγελώντας αρκετούς προγραμματιστές-δημιουργούς εφαρμογών και πείθοντάς τους να χρησιμοποιήσουν μια «μολυσμένη» έκδοση του λογισμικού Xcode, το οποίο χρησιμοποιείται ευρέως για την ανάπτυξη εφαρμογων σε προϊόντα της Apple.
«Απομακρύναμε από το App Store τις εφαρμογές που ξέρουμε ότι δημιουργήθηκαν με το πλαστό λογισμικό. Συνεργαζόμαστε με τους δημιουργούς των εφαρμογών, ώστε να βεβαιωθούμε πως χρησιμοποιούν τη σωστή έκδοση του Xcode για την ανάπτυξη των apps τους», δήλωσε εκπρόσωπος της Apple, η οποία δεν διευκρίνισε ποιά μέτρα θα έπρεπε να πάρουν οι χρήστες των iPad και iPhone για να διαπιστώσουν κατά πόσο οι συσκευές τους έχουν μολυνθεί με κακόβουλο λογισμικό.
Πάντως η Palo Alto Networks ανακοίνωσε ότι δεν βρήκε ενδείξεις πως το κακόβουλο λογισμικό έχει κλέψει προσωπικά δεδομένα ή έχει κάνει άλλη σημαντική ζημιά. Από την άλλη, επεσήμανε πως το συμβάν είναι σοβαρό, επειδή δείχνει ότι το ηλεκτρονικό κατάστημα της Apple είναι τελικά ευάλωτο έναντι των χάκερ, με συνέπεια άλλοι πιο ικανοί χάκερ να επιχειρήσουν κάτι ανάλογο στο μέλλον.
Οι ιδιώτες ερευνητές δήλωσαν πως οι «μολυσμένες» εφαρμογές περιλαμβάνουν τις WeChat, Didi Kuaidi, NetEase κ.ά. Η ίδια η Apple αρνήθηκε να αποκαλύψει πόσες μολυσμενες εφαρμογές ανακάλυψε.
Η πηγή της μολυσμένης έκδοσης του λογισμικού Xcode φαίνεται να είναι ένας υπολογιστής στην Κίνα, τον οποίο ορισμένοι δημιουργοί εφαρμογών χρησιμοποίησαν για να κάνουν πιο γρήγορο «κατέβασμα» του εν λόγω προγράμματος της Apple.
Η κινεζική εταιρεία κυβερνοασφάλειας Qihoo360 Technology Co ανέφερε ότι ανακάλυψε 344 εφαρμογές (apps) μολυσμένες από το XcodeGhost των χάκερ.
 Google news