«Σουρωτήρι» η ασφάλεια στο Ιντερνετ
 Ενημερώσου πρώτα από ΤΑ ΝΕΑ


 4 λεπτά
Οταν μάλιστα η προειδοποίηση αφορά το προϊόν της μεγαλύτερης εταιρείας λογισμικού στον κόσμο τα πράγματα μάλλον είναι πολύ σοβαρά.
Η αμερικανική κυβέρνηση συνέστησε στους χρήστες να εγκαταλείψουν τον Internet Explorer έως ότου η εταιρεία κλείσει μια σημαντική τρύπα ασφαλείας στο λογισμικό της το οποίο επιτρέπει σε χάκερ να εξαπολύσουν ηλεκτρονικές επιθέσεις υποκλέπτοντας τα προσωπικά μας δεδομένα.
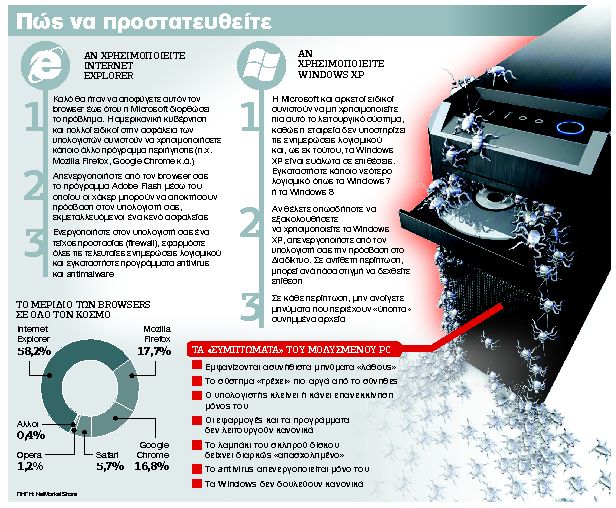
Το πρόβλημα απειλεί δυνητικά περισσότερους από τους μισούς χρήστες του Διαδικτύου σε όλον τον κόσμο (τόσοι έχουν εγκατεστημένο τον Internet Explorer στους υπολογιστές τους).
Η αμερικανική κυβέρνηση ανέφερε ότι το κενό ασφαλείας στον Internet Explorer επιτρέπει στους χάκερ να θέσουν τους υπολογιστές των χρηστών υπό τον πλήρη έλεγχό τους και να υποκλέψουν, αλλοιώσουν ή διαγράψουν προσωπικά δεδομένα και να εγκαταστήσουν κακόβουλα προγράμματα.
Ολοι οι χρήστες καλούνται να μην ανοίγουν μηνύματα που περιέχουν «ύποπτα» συνημμένα αρχεία, ιδίως αν αυτά προέρχονται από άγνωστους αποστολείς.
Οι χάκερ εκμεταλλεύονται ένα κενό ασφαλείας που προέκυψε στο πρόγραμμα Adobe Flash. Συνεπώς, απενεργοποιώντας το Adobe Flash οι χρήστες μπορούν να ελαχιστοποιήσουν το ενδεχόμενο εισβολής.
Η Microsoft αρχικά υποστήριξε ότι το κενό ασφαλείας εντοπίζεται στις εκδόσεις 9 έως 11 του Internet Explorer, οι οποίες αντιστοιχούν στο 26,25% της παγκόσμιας αγοράς των browsers. Ωστόσο προέκυψε ότι η τρύπα ασφαλείας επηρεάζει τις εκδόσεις 6 έως 11, οι οποίες αντιστοιχούν στο 55% της αγοράς.
Πώς να προστατευθείτε
– Αν χρησιμοποιείτε Internet Explorer:
1. Καλό θα ήταν να αποφύγετε αυτόν τον browser έως ότου η Microsoft διορθώσει το πρόβλημα. Η αμερικανική κυβέρνηση και πολλοί ειδικοί στην ασφάλεια των υπολογιστών συνιστούν να χρησιμοποιήσετε κάποιο άλλο πρόγραμμα περιήγησης (π.χ. Mozilla Firefox, Google Chrome κ.ά.)
2. Απενεργοποιήστε από τον browser σας το πρόγραμμα Adobe Flash μέσω του οποίου οι χάκερ μπορούν να αποκτήσουν πρόσβαση στον υπολογιστή σας, εκμεταλλευόμενοι ένα κενό ασφαλείας
3. Ενεργοποιήστε στον υπολογιστή σας ένα τείχος προστασίας (firewall), εφαρμόστε όλες τις τελευταίες ενημερώσεις λογισμικού και εγκαταστήστε προγράμματα antivirus και anti-malware
– Αν χρησιμοποιείτε Windows XP:
1. Η Microsoft και αρκετοί ειδικοί συνιστούν να μην χρησιμοποιείτε πια αυτό το λειτουργικό σύστημα, καθώς η εταιρεία δεν υποστηρίζει τις ενημερώσεις λογισμικού και, ως εκ τούτου, τα Windows XP είναι ευάλωτα σε επιθέσεις. Εγκαταστήστε κάποιο νεότερο λογισμικό όπως τα Windows 7 ή τα Windows 8
2. Αν θέλετε οπωσδήποτε να εξακολουθήσετε να χρησιμοποιείτε τα Windows XP, απενεργοποιήστε από τον υπολογιστή σας την πρόσβαση στο Διαδίκτυο. Σε αντίθετη περίπτωση, μπορεί ανά πάσα στιγμή να δεχθείτε επίθεση
3. Σε κάθε περίπτωση, μην ανοίγετε μηνύματα που περιέχουν «ύποπτα» συνημμένα αρχεία
 Google news